Atualizado em 26/09/2026 às 17:12
Receber uma mensagem dizendo que uma conta será bloqueada, que existe uma cobrança pendente ou que há um reembolso disponível pode parecer algo rotineiro. O problema começa quando a mensagem tenta fazer você agir antes de conferir se ela realmente veio de quem diz ser. É nesse espaço entre a urgência e a verificação que muitos golpes de phishing funcionam.
O phishing é uma tentativa de enganar a pessoa para obter dados pessoais, financeiros ou credenciais de acesso. O golpe pode aparecer por e-mail, SMS, aplicativos de mensagens, redes sociais, ligações, QR Codes ou páginas falsas. Em julho de 2026, o Ministério das Comunicações alertou justamente para esse tipo de fraude e citou como exemplos mensagens sobre atraso de pagamento, suspensão de conta e supostos reembolsos. Leia o alerta oficial do Ministério das Comunicações.
Este artigo não se baseia em testes próprios ou em uma experiência simulada. As orientações abaixo foram construídas a partir de materiais oficiais e exemplos verificáveis de órgãos públicos, CERT.br, Google e outras instituições de referência. A proposta é transformar essas recomendações em um método simples de conferência que você possa aplicar quando uma mensagem parecer legítima, mas alguma coisa não estiver fazendo sentido.
Ao terminar a leitura, você terá um método prático para conferir uma mensagem suspeita antes de confiar nela, entender por que determinados sinais importam, saber quando interromper a interação e descobrir o que fazer caso já tenha clicado ou informado algum dado.
Atenção: uma mensagem bem escrita, com logotipo, nome conhecido ou aparência profissional não prova que ela seja legítima. A confirmação deve ser feita pelo canal oficial da instituição, e não pelas informações fornecidas na própria mensagem.
1. Problema: por que um phishing pode parecer uma mensagem legítima?
O principal problema do phishing não é necessariamente a qualidade técnica da mensagem. É a tentativa de colocar o destinatário em uma situação na qual ele sinta que precisa decidir rapidamente.
Uma mensagem pode mencionar um banco conhecido, uma loja popular, uma empresa de transporte, um serviço de streaming ou um órgão público. Também pode reproduzir cores, logotipos e linguagem semelhantes às usadas pela instituição verdadeira. O objetivo é diminuir a desconfiança e aumentar a chance de a pessoa clicar antes de verificar.
O Google descreve phishing como uma tentativa de roubar informações pessoais ou acessar contas usando mensagens, anúncios ou sites enganosos. Segundo a orientação oficial do Gmail, esse conteúdo pode pedir dados pessoais ou financeiros, solicitar cliques ou downloads e se passar por organizações ou pessoas conhecidas. Veja a orientação oficial do Google sobre phishing.
O golpe geralmente começa com uma história
A mensagem precisa dar uma razão para você clicar. Por isso, é comum aparecer uma narrativa curta:
- existe um problema com uma conta;
- um pagamento precisa ser confirmado;
- um cadastro precisa ser atualizado;
- uma entrega está pendente;
- existe um reembolso disponível;
- uma atividade suspeita foi detectada;
- há um benefício que precisa ser resgatado.
O Ministério das Comunicações aponta exatamente esses padrões entre os exemplos de tentativas de phishing observadas em diferentes canais. Confira os exemplos publicados pelo órgão.
O perigo está na sequência, não apenas no link
O link é apenas uma parte do processo. Uma mensagem pode levar a uma página falsa que tenta capturar uma senha, solicitar um código de autenticação, induzir um pagamento ou convencer o usuário a baixar um arquivo.
Por isso, olhar somente para o endereço do site não é suficiente. A análise precisa considerar o conjunto: quem enviou, por que enviou, qual ação está sendo solicitada e se existe uma forma independente de confirmar aquela informação.
Fonte: Radar Digital
2. Contexto: onde os golpes de phishing aparecem?
Phishing deixou de ser sinônimo de e-mail falso. Hoje, a tentativa pode chegar por praticamente qualquer canal usado para comunicação digital.
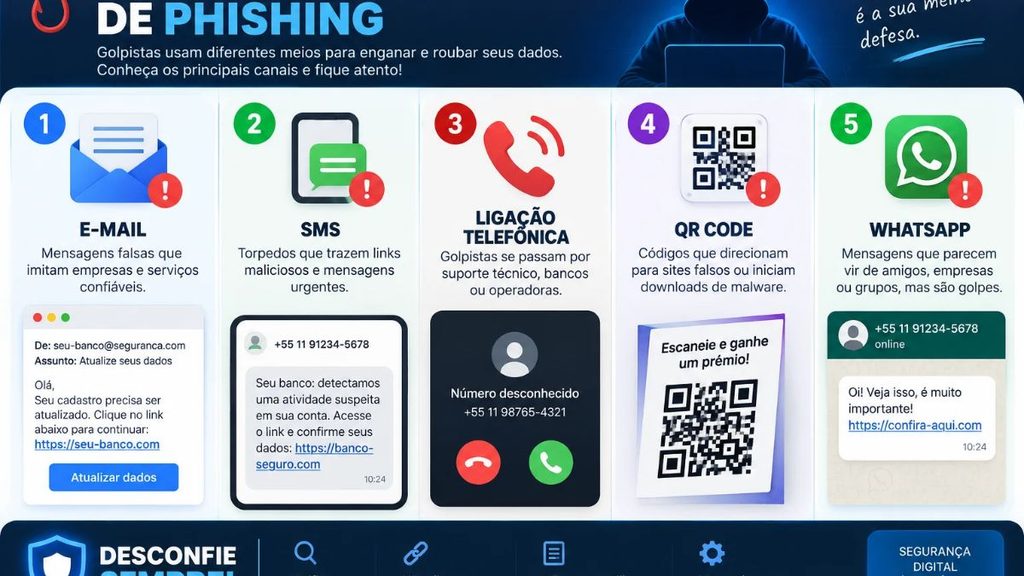
O Ministério das Comunicações informa que esse tipo de fraude pode ocorrer por SMS, e-mail, aplicativos de mensagens, redes sociais, ligações telefônicas, QR Codes e páginas falsas. O CERT.br também mantém estatísticas públicas relacionadas a páginas falsas acompanhadas em tentativas de phishing. Consulte as estatísticas e informações do CERT.br. Consulte também a área de estatísticas de phishing do CERT.br.
É o formato mais conhecido. A mensagem pode imitar uma empresa, serviço ou pessoa e incluir botão, link ou anexo.
Um detalhe importante é que a aparência visual não deve ser tratada como prova. Uma mensagem pode conter logotipo, assinatura e formatação profissional e ainda assim ser fraudulenta.
SMS e aplicativos de mensagens
Mensagens curtas funcionam bem para golpes porque chegam diretamente ao celular e podem criar sensação de urgência. Uma frase como “sua conta será bloqueada hoje” tenta reduzir o tempo que a pessoa tem para pensar.
O mesmo pode acontecer em WhatsApp, Telegram, redes sociais e outros serviços de comunicação.
QR Codes
O QR Code pode esconder o endereço que será aberto. Isso não significa que todo QR Code seja perigoso, mas exige o mesmo cuidado aplicado a links.
Se um QR Code recebido inesperadamente pede pagamento, atualização de cadastro ou login, uma alternativa mais segura é acessar diretamente o aplicativo ou site oficial e verificar se a mesma solicitação aparece lá.
Páginas falsas
O objetivo pode ser copiar a aparência de uma página conhecida. O usuário chega ao endereço por uma mensagem e encontra campos para e-mail, senha, CPF, cartão ou código.
O CERT.br mantém uma estrutura de acompanhamento de páginas falsas usadas em tentativas de phishing, mostrando que esse tipo de infraestrutura é observado de forma sistemática no ambiente brasileiro. Veja os dados públicos do CERT.br.
| Canal | Sinal de risco frequente | Como verificar |
|---|---|---|
| Link, anexo ou pedido de dados | Acesse o serviço diretamente | |
| SMS | Urgência e endereço estranho | Abra o aplicativo oficial |
| Pedido inesperado | Confirme por outro canal | |
| QR Code | Pagamento ou login inesperado | Confira o destino antes de prosseguir |
| Site | Domínio diferente do oficial | Digite o endereço manualmente |
3. Causas: quais sinais revelam que uma mensagem pode ser um golpe?
Nenhum sinal isolado é uma prova absoluta de fraude. Um erro de português, por exemplo, pode aparecer em uma mensagem verdadeira. Da mesma forma, uma mensagem legítima pode pedir que você faça alguma ação.
O que aumenta a suspeita é a combinação de sinais.
1. Urgência artificial
Frases que exigem uma ação imediata são um dos padrões mais recorrentes. “Última chance”, “bloqueio em duas horas” e “confirme agora” tentam impedir uma verificação cuidadosa.
O Google alerta para mensagens que usam urgência para induzir uma resposta rápida. Veja as recomendações do Google.
2. Pedido de senha ou código
Uma instituição pode orientar você a acessar sua conta, mas um pedido inesperado de senha, código de autenticação ou informação bancária merece atenção especial.
Códigos de autenticação são particularmente importantes porque podem representar uma etapa adicional de proteção da conta.
3. Link diferente do esperado
O texto de um link pode parecer correto enquanto o endereço real aponta para outro domínio. Em um computador, o Google recomenda verificar o destino do link antes de clicar. Consulte a orientação oficial do Gmail.
No celular, quando não for possível verificar o destino com segurança, a alternativa mais simples é não usar o link e abrir o serviço diretamente.
4. Promessa inesperada
Reembolso, prêmio, benefício, desconto extraordinário ou dinheiro disponível podem ser usados como isca.
O problema não é a existência de promoções ou reembolsos legítimos. O sinal de alerta aparece quando a pessoa não estava esperando aquilo e precisa fornecer informações ou pagar alguma quantia para receber o suposto benefício.
5. A mensagem cria medo
Bloqueio de conta, multa, suspensão, problema fiscal ou atividade suspeita são temas que naturalmente despertam preocupação.
A pergunta útil é: “Eu consigo verificar essa informação sem usar o link desta mensagem?”
Se a resposta for sim, faça isso por outro caminho.
6. Remetente aparentemente conhecido
Uma mensagem pode usar o nome de uma empresa ou até aparecer associada a uma pessoa conhecida. Isso não significa que o pedido seja legítimo.
Se alguém conhecido pedir dinheiro, código ou informação sensível de maneira incomum, confirme por outro canal que você já utiliza.
7. Erros ou inconsistências
Erros de ortografia, termos estranhos, informações desencontradas, datas que não fazem sentido e endereços diferentes do esperado podem ajudar a identificar uma fraude.
Mas não use a ausência desses erros como sinal de segurança. Golpes podem ser bem escritos.
8. Pedido para sair do canal oficial
Uma mensagem pode começar em uma plataforma conhecida e tentar levar você para outro endereço, número ou formulário.
Quanto mais a solicitação depende de um canal fornecido pela própria mensagem, menor é a independência da sua verificação.
9. Anexo inesperado
Documentos, comprovantes e arquivos podem ser usados como isca. O risco não está somente em fornecer dados: anexos também podem conter conteúdo malicioso.
10. Informações que não combinam com sua situação
Se você não possui conta naquela instituição, não fez determinada compra ou não solicitou um serviço, a mensagem já tem um problema de contexto.
A FTC recomenda perguntar se você realmente possui uma conta com a empresa ou conhece a pessoa que entrou em contato. Quando a resposta é positiva, a orientação é procurar a organização por um telefone ou site conhecido, e não pelas informações presentes na mensagem. Leia a orientação da FTC sobre phishing.
Regra prática: quanto mais a mensagem combina urgência, pedido de informação e link ou anexo inesperado, menos sentido faz agir por aquele canal.
4. Solução: como verificar uma mensagem sem cair na armadilha?
A melhor defesa não é tentar decorar todas as fraudes existentes. É ter um procedimento de verificação que continue funcionando mesmo quando o golpe mudar de aparência.
Primeiro: não use a própria mensagem para confirmar a mensagem
Esse é o ponto central.
Se uma mensagem diz que sua conta bancária está bloqueada e oferece um link para resolver, não confirme a informação pelo próprio link.
Abra o aplicativo do banco ou digite manualmente o endereço oficial conhecido. Se houver realmente um problema, procure a informação dentro do canal oficial.
O Ministério das Comunicações recomenda acessar diretamente o endereço do site, em vez de utilizar links recebidos em mensagens, e verificar se o endereço eletrônico pertence ao canal oficial. Veja as orientações do órgão.
Segundo: separe conteúdo de origem
Faça quatro perguntas:
- Quem está falando comigo?
- Por que essa pessoa ou empresa estaria entrando em contato?
- O que exatamente estão pedindo?
- Consigo confirmar isso fora da mensagem?
Se você não consegue responder às quatro perguntas, não avance para o fornecimento de dados.
Terceiro: procure o serviço por conta própria
Se a mensagem menciona banco, loja, órgão público ou plataforma digital, use o endereço oficial que você já conhece ou encontre o canal oficial por uma fonte confiável.
Não use telefone, link, QR Code ou endereço fornecido pela mensagem suspeita para fazer a confirmação.
Quarto: verifique o que está sendo solicitado
Existe uma diferença importante entre “acesse sua conta” e “envie sua senha”.
Também existe diferença entre “consulte o aplicativo” e “envie o código recebido por SMS”.
A solicitação concreta importa tanto quanto o remetente.
| Situação | O que fazer | Por quê |
|---|---|---|
| Mensagem pede login | Abra o site ou aplicativo diretamente | Evita usar o link recebido |
| Pede senha | Não informe pela mensagem | Senha é informação sensível |
| Pede código de autenticação | Não compartilhe sem entender a finalidade | Código pode permitir acesso |
| Pede pagamento inesperado | Confirme pelo canal oficial | Evita transferir para destinatário fraudulento |
| Pede atualização cadastral | Entre diretamente no serviço | Permite verificar se a solicitação existe |
5. Passo a passo: o que fazer ao receber uma mensagem suspeita?
Quando a mensagem chega, você não precisa descobrir imediatamente qual é o golpe. Primeiro, interrompa a ação e preserve a possibilidade de verificar a informação com segurança.
Um procedimento simples
- Pare antes de clicar.
Não abra o link, anexo ou QR Code enquanto a mensagem não estiver confirmada. A pausa é importante porque reduz a chance de uma decisão impulsiva. - Leia a mensagem inteira.
Identifique o pedido real. É login? Pagamento? Atualização? Código? Download? Apenas entender a ação solicitada já elimina parte da confusão. - Confira o contexto.
Você realmente possui aquela conta? Fez aquela compra? Esperava aquele contato? Se a mensagem não combina com sua situação, trate isso como um sinal de alerta. - Confirme por outro caminho.
Acesse diretamente o aplicativo ou site oficial. Para uma pessoa conhecida, use um contato que já estava salvo, em vez do número ou perfil fornecido pela mensagem. - Não forneça dados para “confirmar sua identidade”.
Se a página foi acessada a partir de uma mensagem suspeita, não transforme a própria página em fonte de confiança. - Se for golpe, denuncie e apague.
No Gmail, por exemplo, existe uma opção específica para denunciar phishing. Veja o procedimento oficial do Google. - Se você já forneceu dados, mude a estratégia.
Não continue conversando com o remetente. Passe imediatamente para o procedimento de contenção descrito na próxima seção.
O objetivo desse processo não é identificar 100% das fraudes visualmente. É evitar que uma mensagem suspeita seja transformada em uma ação irreversível.
Melhor prática: quando houver dúvida, confirme pelo canal oficial que você mesmo abriu. Não peça à própria mensagem que prove que ela é verdadeira.
6. Erros comuns que fazem a vítima cair no golpe
Mesmo quem conhece phishing pode cometer erros quando a mensagem chega em um momento de pressa, distração ou preocupação.
Confiar no logotipo
Logotipo não autentica mensagem. Elementos visuais podem ser reproduzidos.
Conferir apenas o nome do remetente
O nome exibido pode parecer familiar. A análise precisa considerar o endereço real, o contexto e o conteúdo.
Pensar que “eu não cairia nisso”
Essa atitude pode reduzir a atenção justamente quando a mensagem parece muito convincente.
Uma abordagem mais útil é estabelecer uma regra pessoal: pedidos inesperados de senha, código, pagamento ou atualização sempre passam por uma confirmação independente.
Clicar só para descobrir
Esse é um dos erros mais fáceis de evitar.
Você não precisa abrir um link suspeito para descobrir se ele é suspeito. Se a informação for legítima, deve existir uma forma de chegar ao serviço pelo canal oficial.
Continuar a conversa depois de perceber o golpe
Responder pode confirmar que seu número ou endereço está ativo e manter você dentro da narrativa criada pelo golpista.
Ignorar contas que usam a mesma senha
Se uma senha foi informada em uma página falsa e também é usada em outro serviço, a situação deixa de ser limitada ao site imitado.
O Google recomenda alterar a senha de uma conta potencialmente comprometida e também considerar os serviços em que a mesma senha foi utilizada. Veja as orientações de segurança da Conta Google.
7. Quando procurar outra solução: o que fazer se você já clicou?
Clicar em um link suspeito não significa automaticamente que uma conta ou dispositivo foi comprometido. O que aconteceu depois do clique é relevante.
Se você apenas abriu uma página e fechou sem fornecer informações ou instalar nada, o cenário é diferente de uma situação em que você digitou senha, enviou código, realizou pagamento ou baixou um arquivo.
Se você informou senha
Altere a senha imediatamente no serviço verdadeiro, acessando o site ou aplicativo diretamente.
Se essa senha era reutilizada em outros serviços, altere também nesses locais.
Depois, revise atividades e dispositivos desconhecidos. A orientação oficial do Google para contas possivelmente comprometidas inclui trocar a senha e remover dispositivos desconhecidos. Confira as recomendações de segurança da Conta Google.
Se você informou dados bancários ou fez uma transação
Entre em contato com a instituição financeira imediatamente usando somente os canais oficiais.
O Banco Central orienta vítimas de golpes a comunicar o banco e registrar boletim de ocorrência. Veja as orientações do Banco Central sobre golpes.
Se você clicou e suspeita de comprometimento do dispositivo
Interrompa novos acessos pela mensagem, mantenha o sistema atualizado e faça uma verificação de segurança.
O Ministério da Justiça e Segurança Pública orienta, após o clique em link suspeito, a interromper o contato, proteger o dispositivo, alterar senhas usando um aparelho seguro quando necessário e monitorar as contas. Veja o passo a passo oficial do Ministério da Justiça.
Se perdeu o acesso a uma conta
Priorize a recuperação pelo procedimento oficial da plataforma. Não confie em pessoas que aparecem oferecendo “recuperação” mediante pagamento ou solicitando códigos de acesso.
Se houver prejuízo ou uso indevido de dados, guarde mensagens, comprovantes, links e capturas de tela. Dependendo do caso, pode ser necessário registrar um boletim de ocorrência.
8. FAQ: perguntas frequentes sobre phishing e golpes
Phishing é a mesma coisa que golpe?
Phishing é um tipo de fraude digital baseado em enganar a pessoa para obter informações, acesso ou induzir determinada ação. Portanto, phishing pode ser entendido como uma categoria de golpe, mas nem todo golpe é phishing. Uma fraude pode ocorrer por outros meios e sem uma tentativa de capturar credenciais por mensagem ou página falsa. O Google define phishing como uma tentativa de roubar informações pessoais ou acessar contas usando mensagens, anúncios ou sites enganosos. Veja a definição oficial do Google.
Como saber se um link é falso?
Não existe um único sinal que funcione em todos os casos. O mais seguro é não usar o link de uma mensagem inesperada para acessar uma conta. Abra diretamente o aplicativo ou digite manualmente o endereço oficial que você conhece. No computador, também é possível verificar o destino do link antes de clicar. Se o endereço não corresponder ao serviço esperado, não prossiga.
O que fazer se recebi um SMS dizendo que minha conta será bloqueada?
Não clique no link do SMS. Abra diretamente o aplicativo ou site oficial da instituição e procure avisos ou notificações. Se necessário, entre em contato pelo canal oficial. Mensagens que usam bloqueio imediato, cobrança urgente ou atualização obrigatória são exemplos de situações que exigem cuidado adicional, especialmente quando acompanham um link.
É seguro clicar em um QR Code recebido por WhatsApp?
O QR Code deve ser tratado como um link: o fato de aparecer como imagem não o torna confiável. Se ele chegou inesperadamente e solicita login, pagamento ou atualização cadastral, prefira abrir diretamente o aplicativo ou site oficial e verificar se existe realmente aquela solicitação. Nunca forneça uma senha ou código apenas porque a página aberta pelo QR Code parece profissional.
O que fazer se coloquei minha senha em uma página falsa?
Acesse imediatamente o serviço verdadeiro por um canal oficial e altere a senha. Se a mesma senha for usada em outros serviços, altere-a nesses locais também. Depois, revise atividades recentes, dispositivos conectados e métodos de recuperação da conta. Se houver informações financeiras envolvidas, comunique a instituição pelos canais oficiais. Quanto mais cedo a contenção começar, menor é a chance de o problema continuar sem ser percebido.
Como evitar phishing no celular?
Mantenha sistema operacional e aplicativos atualizados, use autenticação em duas etapas quando disponível, evite abrir links inesperados e prefira acessar serviços diretamente pelos aplicativos ou endereços oficiais. Também vale criar uma regra simples: pedido inesperado de senha, código, pagamento ou dados pessoais nunca é tratado apenas dentro da mensagem que fez o pedido.
Aviso importante
Este artigo tem caráter exclusivamente informativo e educacional. Golpes digitais podem assumir formas diferentes e as medidas adequadas dependem do que ocorreu, de quais dados foram expostos e de quais instituições estão envolvidas. Em caso de prejuízo financeiro, comprometimento de conta, exposição de dados ou suspeita de atividade criminosa, procure os canais oficiais da instituição afetada e, quando necessário, orientação profissional ou das autoridades competentes.
Sou licenciado no eixo tecnológico e possuo formação em Segurança de Endpoints pela Cisco.
Criei o Radar Digital Brasil para compartilhar conteúdos sobre tecnologia, inteligência artificial, segurança digital, notebooks e inovação, de forma clara e acessível.
Meu objetivo é transformar informação tecnológica em conhecimento útil para o dia a dia.