Atualizado em 27/09/2026 às 15:48
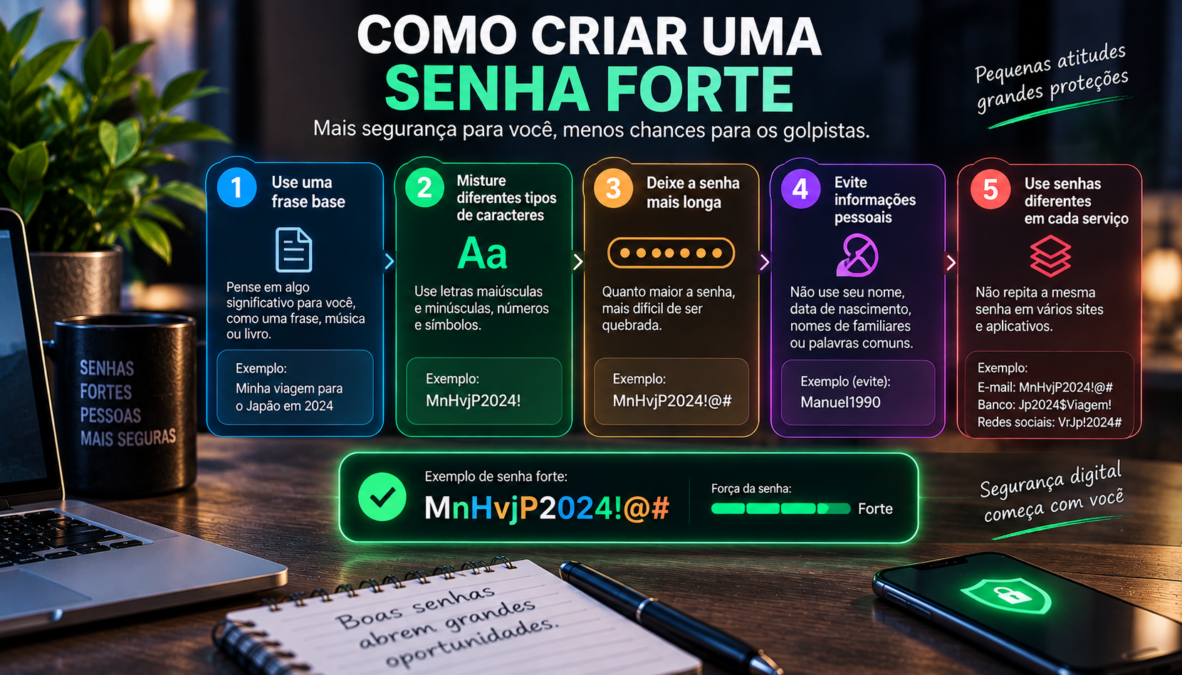
Uma senha pode parecer complicada e ainda assim ser uma escolha ruim. O problema é que muitas pessoas aprenderam durante anos que uma senha segura precisava apenas de letras maiúsculas, números e símbolos. As recomendações atuais são mais cuidadosas: comprimento, exclusividade, proteção da credencial e autenticação adicional passaram a ter um papel central.
O NIST, em sua orientação para consumidores, recomenda que, quando uma senha for necessária, ela tenha pelo menos 15 caracteres. A organização também recomenda o uso de gerenciadores de senhas e autenticação multifator. Para sistemas que utilizam senha como único fator, a versão atual da publicação SP 800-63B estabelece mínimo de 15 caracteres e orienta que os sistemas não imponham regras arbitrárias de composição, como obrigar determinada combinação de tipos de caracteres. Consulte a documentação oficial do NIST.
Isso muda a maneira de pensar sobre como criar uma senha forte. Em vez de tentar decorar uma sequência complicada para cada serviço, uma abordagem mais consistente é usar senhas longas e diferentes para cada conta, armazená-las adequadamente e ativar uma camada adicional de autenticação quando o serviço oferecer.
Dica prática: uma senha forte não precisa ser uma sequência impossível de memorizar. Uma frase senha longa pode ser uma alternativa para situações em que você realmente precisa memorizar a credencial.
A seguir, vamos separar o problema em etapas para que você consiga revisar suas próprias contas sem depender de regras antigas ou de fórmulas mágicas.
Fonte: Radar Digital
1. O problema: por que uma senha aparentemente forte ainda pode ser fraca?
O primeiro erro é imaginar que complexidade visual significa segurança. Uma sequência como Casa@123456 contém maiúscula, símbolo e números, mas também possui elementos previsíveis. O problema não está apenas no tipo de caractere utilizado. É preciso considerar se a senha é longa, exclusiva e difícil de prever.
O Google orienta os usuários a utilizar uma senha diferente para cada conta importante, especialmente serviços que concentram informações pessoais ou financeiras. A razão é simples: se a mesma senha for reutilizada e acabar exposta em um serviço, ela poderá ser usada para tentar acessar outras contas. Veja as recomendações oficiais do Google.
O perigo da reutilização
Imagine uma pessoa usando a mesma senha no e-mail, em uma loja virtual e em uma rede social. Mesmo que a senha seja relativamente longa, a reutilização cria uma dependência entre essas contas.
Se a credencial de um serviço for comprometida, o atacante pode tentar utilizar a mesma combinação de e-mail e senha em outros serviços. Esse tipo de tentativa é conhecido como credential stuffing.
O NIST destaca a importância de utilizar senhas distintas para evitar que uma violação em um serviço seja usada para comprometer outras contas. Confira a orientação do NIST sobre autenticação e gerenciamento de credenciais.
O problema das informações pessoais
Nome de filho, animal de estimação, aniversário, número de telefone, nome da rua e outras informações públicas podem ser escolhas ruins para compor uma senha. O próprio Google recomenda evitar dados pessoais e padrões fáceis de adivinhar. Veja a orientação oficial.
Por isso, uma senha não deve ser construída pensando no que outra pessoa conseguiria descobrir sobre você nas redes sociais.
Fonte: Radar Digital
2. Contexto: o que realmente torna uma senha forte?
Quando falamos em segurança de senha, quatro características merecem atenção: comprimento, imprevisibilidade, exclusividade e proteção.
Comprimento
O NIST afirma que o comprimento é um dos fatores mais importantes de uma boa senha e recomenda pelo menos 15 caracteres quando uma senha é necessária. Fonte oficial do NIST.
Na publicação SP 800-63B, o NIST também orienta que sistemas aceitem senhas com comprimento máximo de pelo menos 64 caracteres. Isso não significa que toda pessoa precise utilizar 64 caracteres, mas mostra por que limitar uma senha a oito caracteres não acompanha a orientação atual da instituição. Veja a especificação técnica.
Imprevisibilidade
Uma senha não deve ser baseada em padrões óbvios. Acrescentar 123, trocar uma letra por @ ou colocar o ano atual no final não transforma automaticamente uma senha previsível em uma credencial robusta.
O Google recomenda evitar palavras, sequências e padrões comuns, além de informações pessoais que outras pessoas possam descobrir. Consulte o suporte oficial do Google.
Exclusividade
Cada conta importante deve ter uma senha própria. Essa é uma das medidas mais importantes para limitar o impacto de um vazamento.
Proteção
Mesmo uma senha forte perde parte do seu valor se for compartilhada, armazenada de maneira insegura ou digitada em um site falso. Segurança de credenciais também envolve o modo como elas são guardadas e utilizadas.
Atenção: não existe uma senha que torne uma conta invulnerável. Uma senha protege apenas uma parte do processo de autenticação. Phishing, malware, roubo de sessão e outras ameaças podem exigir medidas adicionais.
3. Causas: por que ainda usamos senhas previsíveis?
O problema não é simplesmente falta de conhecimento. Existe uma dificuldade prática: uma pessoa pode possuir dezenas de contas e não consegue memorizar uma senha longa e diferente para cada serviço.
Isso cria três comportamentos comuns.
Reutilização
É a tentativa de diminuir o número de informações que precisam ser memorizadas. O custo é transformar uma senha em uma espécie de chave compartilhada entre várias contas.
Pequenas alterações
Outra prática é manter uma senha-base e apenas trocar o final. Por exemplo, alguém pode criar uma variação para cada site acrescentando o nome do serviço ou um número.
Esse método pode dar a impressão de exclusividade sem realmente eliminar a previsibilidade.
Armazenamento inadequado
Guardar senhas em arquivos de texto sem proteção ou em locais facilmente acessíveis também cria riscos. A CISA recomenda o uso de gerenciadores de senhas e desaconselha manter credenciais em arquivos físicos ou digitais que possam ser facilmente acessados. Confira a orientação da CISA sobre gerenciadores de senhas.
O desafio, portanto, não é apenas criar uma senha forte uma vez. É administrar corretamente dezenas de credenciais ao longo do tempo.
4. Solução: quando um gerenciador de senhas faz diferença?
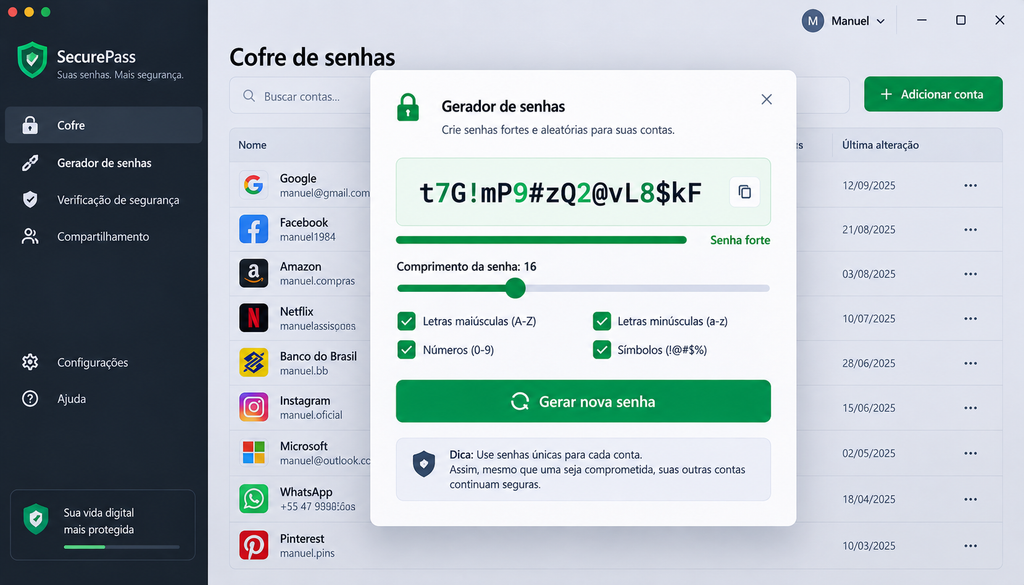
Para quem possui muitas contas, um gerenciador de senhas pode resolver o principal problema: não precisar memorizar todas as credenciais.
A CISA recomenda gerenciadores para ajudar a gerar e armazenar senhas fortes. A entidade orienta verificar se a ferramenta consegue criar senhas longas, aleatórias e exclusivas e se oferece autenticação multifator para proteger o próprio gerenciador. Fonte oficial da CISA.
O Gerenciador de Senhas do Google, por exemplo, permite criar e armazenar senhas fortes e exclusivas e pode avisar quando credenciais salvas são identificadas como comprometidas.
O que observar antes de escolher uma ferramenta
Um gerenciador não deve ser escolhido apenas porque é conhecido. A própria CISA recomenda avaliar o produto e seu desenvolvedor, verificar compatibilidade com seus dispositivos e compreender como funciona a recuperação da conta. Veja os critérios apresentados pela CISA.
Critério O que procurar ————- —————————————————- Geração Senhas longas, aleatórias e exclusivas Proteção Armazenamento protegido e recursos de segurança Acesso Compatibilidade com seus dispositivos MFA Possibilidade de adicionar autenticação multifator Recuperação Processo de recuperação compreensível e seguro
O gerenciador não elimina a necessidade de cuidado. Ele passa a ser uma ferramenta central e, por isso, a conta que protege o cofre de senhas merece atenção especial.
Melhor prática: se você usar um gerenciador, proteja a própria conta do gerenciador com uma credencial forte e, quando disponível, autenticação multifator.
5. Passo a passo: como criar uma senha forte na prática
Se você precisa criar uma senha manualmente, o processo pode ser simples. A ideia é priorizar características que dificultem previsibilidade sem depender de uma fórmula rígida.
Passo 1 — Comece pelo comprimento
Quando a senha for utilizada como fator único, utilize pelo menos 15 caracteres como referência alinhada à orientação atual do NIST. NIST.
Passo 2 — Evite informações pessoais
Não use nome, aniversário, endereço, telefone, nome de familiares ou informações facilmente encontradas em perfis públicos.
Passo 3 — Evite padrões previsíveis
Sequências como
1234,abcd, nomes de serviços ou pequenas substituições previsíveis não são boas estratégias. O Google recomenda evitar palavras e padrões fáceis de adivinhar. Google.Passo 4 — Use uma senha diferente para cada conta
A senha do e-mail deve ser diferente da senha de uma loja, rede social, fórum ou serviço de entretenimento.
Passo 5 — Prefira um gerenciador quando tiver muitas contas
Em vez de tentar decorar dezenas de combinações, utilize uma ferramenta confiável para gerar e armazenar credenciais.
Passo 6 — Ative a autenticação multifator
A CISA recomenda ativar MFA. Esse mecanismo adiciona outra etapa de verificação além da senha. CISA — Secure Our World.
Passo 7 — Considere chaves de acesso quando o serviço oferecer
As chamadas passkeys permitem autenticação sem depender da senha tradicional em determinados serviços. O Google informa que chaves de acesso podem ser criadas e armazenadas pelo Gerenciador de Senhas do Google e são apresentadas pela empresa como uma alternativa mais segura e fácil de usar do que senhas em determinados cenários. Veja a documentação do Google.
Um exemplo didático
Considere uma senha fictícia como Cachorro123!. Ela parece conter diferentes tipos de caracteres, mas continua incorporando uma palavra comum e uma sequência previsível.
Um exemplo de frase-senha fictícia poderia ser:
janela-trem-laranja-papel-montanha
Esse exemplo é apenas didático e não deve ser utilizado como senha real. O objetivo é demonstrar que comprimento e combinação de palavras podem facilitar a criação de uma credencial longa sem depender exclusivamente de símbolos.
Para contas importantes, um gerenciador que gere uma senha aleatória e exclusiva pode ser mais apropriado do que tentar inventar manualmente cada credencial.
6. Erros comuns ao criar e administrar senhas
Mesmo quem conhece as recomendações básicas pode cometer erros na manutenção das contas.
Trocar apenas um caractere
Alterar Senha123! para Senha124! não cria uma estratégia robusta. A mudança pode ser previsível.
Reutilizar a mesma senha
Esse é um dos erros que mais comprometem várias contas ao mesmo tempo. Uma credencial exposta em um serviço não deveria abrir caminho para outro.
Criar senha com dados públicos
Datas de nascimento, nomes, times, animais de estimação e outros dados pessoais podem ser conhecidos por terceiros.
Guardar tudo em um arquivo desprotegido
A CISA recomenda utilizar um gerenciador em vez de manter credenciais em arquivos facilmente acessíveis. CISA.
Obrigar mudanças periódicas sem motivo
Uma recomendação antiga era trocar todas as senhas em intervalos fixos. A orientação atual do NIST mudou: a organização afirma que os verificadores não devem exigir alterações periódicas de senha, mas devem forçar a troca quando houver evidência de comprometimento. NIST SP 800-63B.
Achar que mais símbolos sempre significa mais segurança
O NIST também orienta que os sistemas não imponham regras de composição específicas. Isso não significa que símbolos sejam ruins; significa que obrigar combinações arbitrárias não deve substituir comprimento e outras medidas de segurança. NIST.
Atenção: se uma senha foi exposta ou existe evidência de comprometimento, não espere chegar a uma data prevista para trocá-la. O NIST diferencia mudança periódica obrigatória de mudança necessária após comprometimento.
7. Quando procurar outra solução além da senha?
Há situações em que melhorar a senha é apenas uma parte da solução.
Contas com informações importantes
E-mail principal, serviços financeiros, armazenamento de arquivos e contas que permitem recuperar outras contas merecem proteção adicional.
Serviços com autenticação multifator
Se o serviço oferece MFA, vale considerar sua ativação. A CISA explica que a autenticação multifator acrescenta uma etapa além da senha e ajuda a reduzir o risco de acesso indevido. CISA — Secure Our World.
Conta gov.br
No Brasil, a conta gov.br possui verificação em duas etapas para contas de nível Prata ou Ouro. Segundo o Governo Digital, o recurso acrescenta uma camada de segurança e utiliza um código gerado pelo aplicativo gov.br. O governo também informa que esse código não é enviado por SMS. Veja as instruções oficiais do gov.br.
Esse é um exemplo concreto de que proteger uma conta não significa apenas criar uma senha melhor.
Passkeys
Em serviços compatíveis, chaves de acesso podem substituir a senha tradicional em determinados fluxos de login. O Google explica que passkeys utilizam recursos de segurança do dispositivo e podem ser armazenadas no Gerenciador de Senhas do Google. Documentação oficial.
O que fazer hoje para melhorar suas senhas
Você não precisa alterar todas as suas contas de uma vez. Uma revisão por prioridade pode ser mais prática.
- Comece pelo e-mail principal. Ele costuma ser usado para
recuperar outras contas.- Revise contas que envolvem dinheiro ou informações sensíveis.
Verifique se utilizam senha exclusiva e MFA quando disponível.- Elimine reutilizações. Se a mesma senha aparece em vários
serviços, substitua as credenciais por senhas distintas.- Adote um gerenciador. Isso reduz a necessidade de memorizar
várias senhas.- Ative MFA ou passkey onde houver suporte.
- Revise senhas antigas que possam ter sido expostas. Ferramentas
de gerenciamento de senhas podem oferecer alertas de credenciais comprometidas, dependendo do serviço.O Gerenciador de Senhas do Google, por exemplo, informa que pode avisar sobre senhas comprometidas salvas na conta.
Perguntas Frequentes
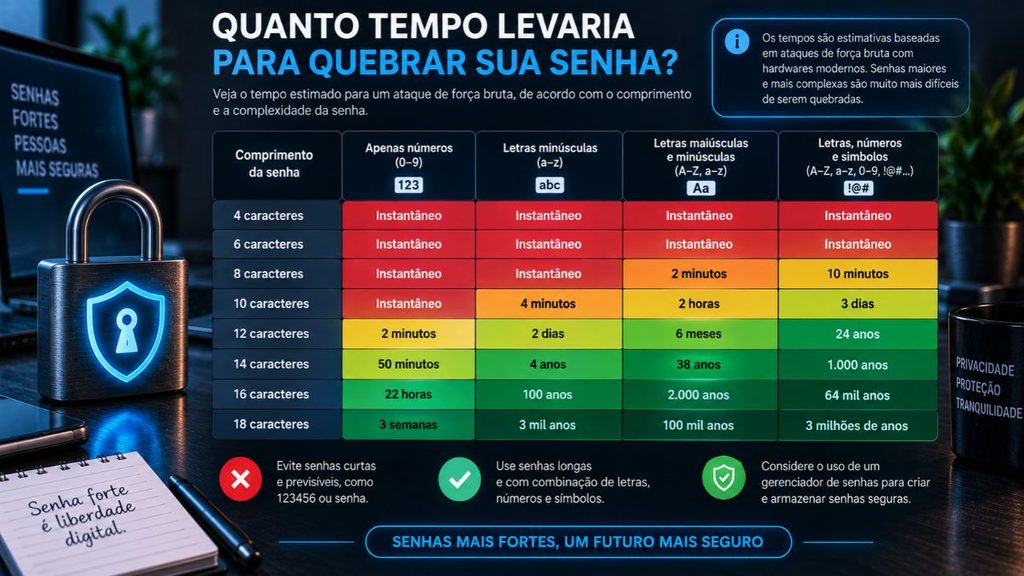
Quanto tempo leva para uma senha forte ser quebrada por um invasor? Depende diretamente do comprimento e da complexidade. Uma senha de 8 caracteres simples pode cair em minutos com hardware comum, enquanto uma combinação de 14 ou mais caracteres, misturando letras, números e símbolos, pode levar séculos para ser descoberta por força bruta com a tecnologia disponível atualmente. Por isso o comprimento é sempre o fator mais decisivo.
É seguro anotar senhas em papel? Anotar em papel guardado em local físico seguro é mais seguro do que salvar em um arquivo de texto no computador ou em aplicativos de mensagens, mas não é prático para o dia a dia digital. A alternativa mais segura e funcional continua sendo um gerenciador de senhas criptografado, que elimina a necessidade de anotações e reduz o risco de exposição acidental.
Vale mais a pena usar uma frase-senha ou uma senha aleatória tradicional? Para contas de altíssima importância, uma frase-senha longa formada por palavras aleatórias sem conexão lógica costuma oferecer o melhor equilíbrio entre segurança e memorização. Já senhas totalmente aleatórias geradas por um gerenciador são ideais para contas secundárias, já que não precisam ser memorizadas manualmente.
Preciso trocar todas as minhas senhas com frequência mesmo sem indício de problema? Não é mais a recomendação padrão. Trocas frequentes e sem motivo tendem a gerar variações previsíveis, o que reduz a segurança real. O ideal é trocar imediatamente diante de vazamentos confirmados, suspeita de acesso indevido, ou quando uma ferramenta de verificação indicar exposição da senha em algum banco de dados comprometido.
A autenticação em dois fatores substitui a necessidade de uma senha forte? Não. As duas camadas se complementam. A senha forte continua sendo a primeira barreira de proteção, e a autenticação em dois fatores impede o acesso mesmo que essa primeira barreira seja comprometida em um vazamento. Usar apenas uma das duas deixa a conta significativamente mais vulnerável.
Existe risco em usar o mesmo gerenciador de senhas em todos os dispositivos? Não, desde que o gerenciador escolhido utilize criptografia de ponta a ponta e a senha mestra seja forte e exclusiva. Pelo contrário: sincronizar entre dispositivos costuma aumentar a segurança prática, já que evita que o usuário volte a criar senhas fracas por comodidade em um aparelho onde o gerenciador não está disponível.
Como saber se alguma das minhas senhas já vazou? A maioria dos gerenciadores de senha modernos oferece verificação automática contra bancos de dados de vazamentos conhecidos, alertando quais contas precisam de troca imediata. Também existem ferramentas gratuitas e confiáveis disponíveis online especificamente para essa checagem, bastando informar o e-mail associado à conta.
Sou licenciado no eixo tecnológico e possuo formação em Segurança de Endpoints pela Cisco.
Criei o Radar Digital Brasil para compartilhar conteúdos sobre tecnologia, inteligência artificial, segurança digital, notebooks e inovação, de forma clara e acessível.
Meu objetivo é transformar informação tecnológica em conhecimento útil para o dia a dia.