Atualizado em 27/09/2026 às 16:16
Se uma inteligência artificial apenas responde a uma pergunta, você continua conduzindo praticamente todo o processo. Você pergunta, lê a resposta, decide o próximo passo e executa a ação. A IA agêntica muda esse modelo porque pode receber um objetivo, planejar etapas, utilizar ferramentas e executar ações dentro de limites definidos.
Essa diferença deixou de ser apenas uma discussão conceitual. Em setembro de 2026, o Google Cloud descreve a IA agêntica como uma abordagem voltada à tomada de decisões e ações autônomas, enquanto o NIST já trata agentes de IA como uma área que exige avaliação, padrões, governança e gerenciamento de riscos. Google Cloud | NIST
No Brasil, o tema também ganhou relevância empresarial. Um estudo citado pelo Google Cloud em setembro de 2026 informou que 71% dos participantes brasileiros pesquisados declararam usar assistentes de IA no trabalho e 59% disseram já delegar tarefas a agentes autônomos. O mesmo levantamento apontou que apenas 17% das empresas haviam consolidado a adoção com os níveis de governança necessários para escalar agentes em múltiplos processos centrais. Esses números são específicos da pesquisa citada pelo Google Cloud e não representam todas as empresas brasileiras. Google Cloud Brasil
Este artigo não parte de testes próprios com plataformas comerciais. A análise foi construída com documentação técnica e institucional de Google Cloud, NIST, AWS, IBM, Microsoft e outras fontes verificáveis. O objetivo é explicar, sem exageros, o que realmente muda quando uma IA deixa de apenas gerar uma resposta e passa a executar um fluxo de trabalho.
1. Problema: por que chamar qualquer chatbot de “agente de IA” gera confusão?
A popularização dos chatbots fez com que quase toda ferramenta de inteligência artificial passasse a ser descrita como se tivesse capacidade de agir autonomamente. Essa generalização esconde uma diferença técnica importante.
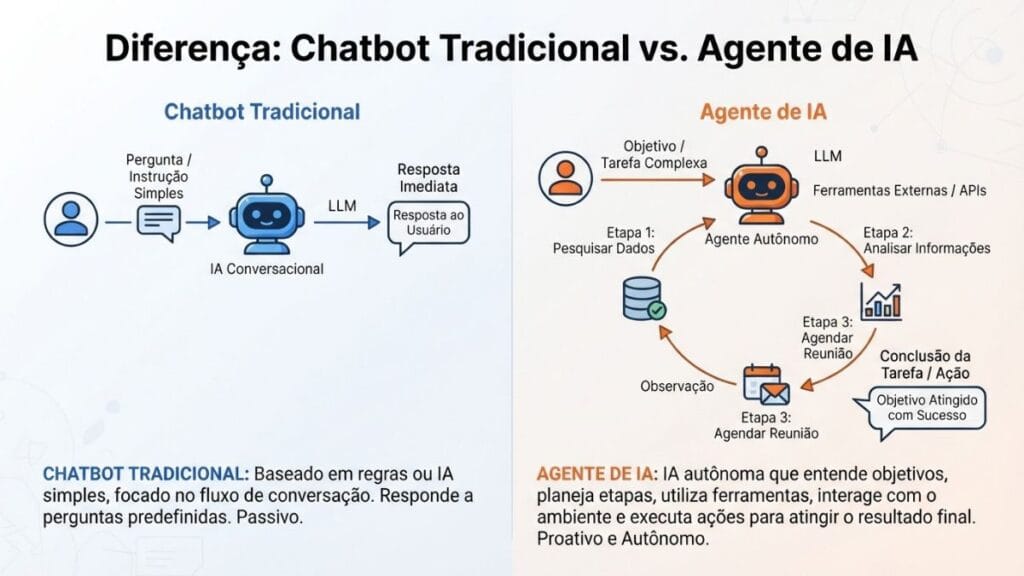
Um chatbot tradicional recebe uma entrada e produz uma saída. Você pergunta “resuma este documento” e recebe um resumo. Depois, se quiser transformar esse resumo em uma planilha, enviar um e-mail ou atualizar um sistema, normalmente precisa conduzir a próxima etapa.
Um sistema agêntico pode ser projetado para receber um objetivo mais amplo e executar várias etapas relacionadas. Dependendo da arquitetura, ele pode consultar informações, decidir qual ferramenta utilizar, chamar uma API, avaliar o resultado e seguir para a próxima etapa.
Isso não significa que todo agente tenha liberdade ilimitada. Pelo contrário: quanto maior o poder de ação, maior a necessidade de definir permissões, limites, registros e supervisão.
Responder é diferente de agir
A diferença pode ser visualizada em um exemplo simples.
Imagine uma empresa que recebe dezenas de pedidos de orçamento.
Um chatbot pode responder a um cliente com base nas informações disponíveis. Um agente, quando devidamente integrado aos sistemas da empresa, pode ser configurado para consultar o cadastro, verificar determinadas condições, preparar uma proposta, encaminhar o resultado para aprovação e registrar a atividade.
A tarefa deixou de ser uma conversa isolada e passou a ser um processo.
O termo “autônomo” precisa ser usado com cuidado
A autonomia de um agente não significa consciência, vontade própria ou independência semelhante à de uma pessoa.
Na documentação do Google Cloud, a IA agêntica é descrita como capaz de definir metas, planejar e executar tarefas com intervenção humana mínima. A AWS também descreve agentes como sistemas orientados por objetivos capazes de executar tarefas complexas sem supervisão humana constante. Google Cloud | AWS
Na prática, a autonomia é determinada pela arquitetura e pelas permissões concedidas.
Dica prática: não pergunte apenas “essa IA é agente?”. Pergunte quais ferramentas ela pode acessar, quais ações pode executar, quais limites possui e em quais momentos um humano precisa aprovar a operação.
2. Contexto: o que realmente caracteriza uma IA agêntica?
Para entender a tecnologia sem cair em termos de marketing, é útil observar o fluxo de funcionamento.
Um agente normalmente combina um modelo de inteligência artificial com contexto, ferramentas, memória ou estado de trabalho, regras e algum mecanismo de avaliação. A composição exata varia conforme o sistema.
O Google Cloud descreve um ciclo que envolve percepção, raciocínio, ação e adaptação. A IBM também destaca autonomia, orientação por objetivos e capacidade de coordenar subtarefas em sistemas multiagentes. Google Cloud | IBM
1. Objetivo
O primeiro elemento é o resultado que o sistema precisa alcançar.
“Escreva um texto sobre segurança digital” é uma tarefa relativamente direta.
“Analise os incidentes de segurança registrados nesta semana, classifique os casos, prepare um relatório e encaminhe os casos que exigem investigação” representa um fluxo mais próximo de uma aplicação agêntica, desde que o sistema tenha acesso aos dados e ferramentas necessários.
2. Planejamento
Em vez de depender de uma instrução para cada etapa, o agente pode decompor o objetivo em subtarefas.
Isso não significa que o planejamento esteja sempre correto. Um agente pode interpretar uma meta de maneira inadequada, escolher uma ferramenta errada ou seguir uma estratégia ineficiente. Por isso, planejamento não elimina a necessidade de controles.
3. Ferramentas
Aqui está uma das diferenças mais relevantes.
Um modelo de linguagem sozinho não ganha automaticamente acesso a sistemas externos. Para agir, um agente precisa de ferramentas autorizadas, como APIs, bancos de dados, sistemas internos ou aplicações.
É essa camada que transforma uma resposta em uma possível ação.
4. Avaliação e continuidade
Depois de executar uma etapa, o sistema pode verificar o resultado e decidir o próximo passo.
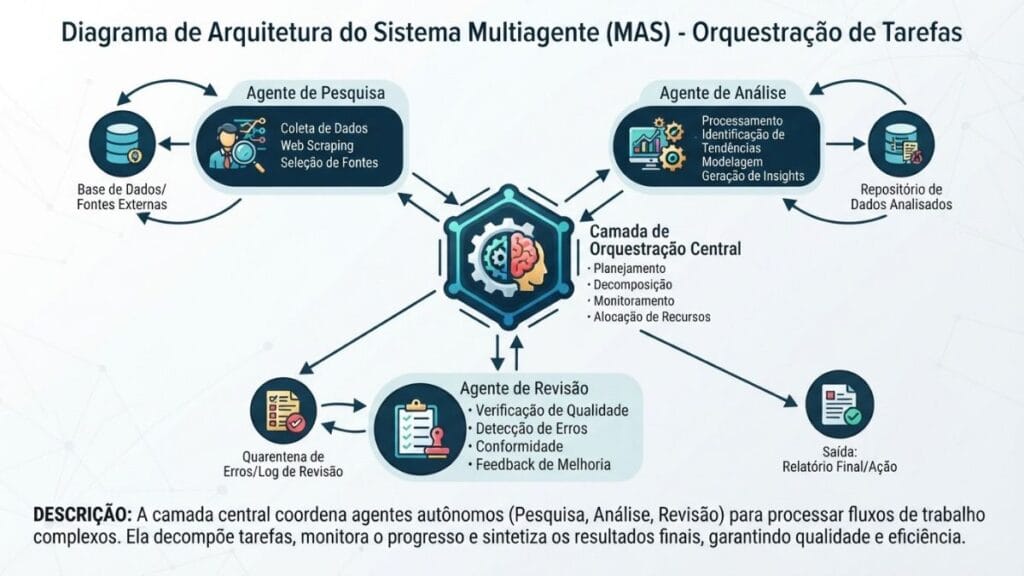
Em arquiteturas mais avançadas, diferentes agentes podem dividir tarefas. Um pode pesquisar, outro analisar e outro revisar, enquanto uma camada de orquestração coordena o fluxo.
| Característica | Chatbot tradicional | IA generativa com ferramentas | Sistema agêntico |
|---|---|---|---|
| Responde perguntas | Sim | Sim | Sim |
| Usa ferramentas externas | Geralmente limitado | Pode usar | Pode usar várias |
| Planeja múltiplas etapas | Limitado | Depende da aplicação | É uma característica central |
| Executa ações | Normalmente não | Pode executar ações pontuais | Pode executar fluxos |
| Orientação por objetivo | Baixa | Variável | Alta |
| Necessidade de governança | Existe | Alta | Muito alta quando há acesso a sistemas |
A tabela representa diferenças de arquitetura em termos gerais. Uma aplicação específica pode combinar características de mais de uma categoria.
3. Causas: por que a IA agêntica consegue fazer mais do que um simples assistente?
A mudança não acontece porque o modelo de linguagem simplesmente “ficou mais inteligente”. Ela depende da combinação entre modelo, ferramentas, contexto, regras e infraestrutura.
Essa distinção é fundamental porque ajuda a separar capacidade do modelo de capacidade do sistema construído ao redor dele.
O modelo é apenas uma parte
Um agente pode utilizar um modelo de linguagem para interpretar instruções e raciocinar sobre etapas, mas o modelo sozinho não define todas as ações disponíveis.
Uma arquitetura pode adicionar ferramentas específicas para consulta de dados, geração de arquivos, execução de código, comunicação com sistemas ou outras operações.
Quanto mais ferramentas forem conectadas, maior pode ser a capacidade operacional do agente. Ao mesmo tempo, aumenta a superfície que precisa ser protegida.
Contexto permite decisões mais úteis
Um agente que conhece apenas uma instrução curta tem pouco contexto para decidir.
Um agente conectado a documentos, histórico de tarefas, regras empresariais e sistemas autorizados pode tomar decisões mais alinhadas ao processo.
Isso não significa que todo contexto fornecido seja correto. Informações desatualizadas, documentos conflitantes ou dados incompletos podem levar a resultados inadequados.
Memória e estado mantêm o trabalho organizado
Uma tarefa de várias etapas precisa manter informações sobre o que já aconteceu.
Esse “estado” pode ser armazenado de diferentes maneiras, dependendo da arquitetura. Não é correto assumir que todo agente possui uma memória permanente semelhante à memória humana.
O que existe é um mecanismo técnico para preservar informações necessárias ao fluxo.
Orquestração permite sistemas multiagentes
Em algumas arquiteturas, não existe apenas um agente responsável por tudo.
Um agente pode pesquisar informações, outro pode analisar dados e outro pode revisar uma saída. A coordenação entre eles é chamada de orquestração.
A IBM descreve sistemas multiagentes como estruturas em que agentes executam subtarefas específicas e seus esforços são coordenados para alcançar um objetivo maior. IBM
Atenção: adicionar mais agentes não significa automaticamente obter um sistema melhor. Cada novo componente pode acrescentar custo, complexidade, pontos de falha e necessidade de controle.
4. Solução: onde a IA agêntica pode realmente ser útil?
A utilidade de um agente aparece quando existe um processo com etapas repetitivas, regras relativamente claras e acesso controlado às informações necessárias.
Isso é diferente de simplesmente colocar um chatbot em uma página.
Atendimento ao cliente
Um agente pode consultar informações autorizadas, identificar o contexto de uma solicitação e executar etapas definidas no sistema de atendimento.
O ganho potencial está na continuidade do processo. Em vez de responder apenas “consulte o seu pedido”, uma aplicação integrada pode verificar o status e executar ações permitidas.
Vendas e relacionamento
Em uma operação comercial, um agente pode ajudar a qualificar leads, organizar informações, preparar registros e iniciar determinadas ações.
Isso não significa que ele deva negociar livremente com clientes ou conceder descontos sem controle. As permissões precisam corresponder ao risco da operação.
Recursos humanos
Processos administrativos de RH podem conter tarefas repetitivas, como organização de documentos, triagem inicial de informações e encaminhamento de solicitações.
Em atividades que envolvem dados pessoais, porém, a governança precisa ser especialmente cuidadosa. A autonomia do agente não deve significar acesso irrestrito a informações de funcionários.
Tecnologia e desenvolvimento
Agentes podem ser usados em fluxos de desenvolvimento de software para analisar problemas, sugerir alterações, executar testes autorizados ou preparar mudanças para revisão.
A Microsoft destaca que agentes podem acessar conhecimento, realizar ações e transformar fluxos de trabalho, mas também ressalta a necessidade de governança, segurança, privacidade e conformidade. Microsoft
Tarefas pessoais
Também existem aplicações voltadas ao usuário final, como organização de informações, planejamento e execução de tarefas digitais.
Aqui, a principal questão é a confiança. Um agente com autorização para enviar mensagens, fazer alterações ou realizar compras possui uma capacidade muito diferente de um assistente que apenas sugere ações.
Os melhores candidatos para automação costumam apresentar:
- etapas repetitivas e relativamente bem definidas;
- dados acessíveis por meios autorizados;
- resultado que pode ser verificado;
- baixo ou moderado impacto caso ocorra um erro;
- possibilidade de interromper ou revisar a execução.
5. Passo a passo: como avaliar um agente de IA antes de entregar uma tarefa
A maior diferença entre experimentar um agente e colocá-lo em uma operação real está no nível de controle.
Antes de permitir que um sistema execute ações, vale analisar o processo de forma estruturada.
1. Defina exatamente o objetivo
Não comece com “faça tudo relacionado a vendas”.
Defina algo verificável, como “classifique novos contatos segundo critérios previamente estabelecidos e encaminhe os casos que atendam aos requisitos”.
Quanto mais clara a meta, mais fácil será avaliar o comportamento.
2. Liste as ações permitidas
Determine o que o agente pode fazer e o que está proibido.
Por exemplo:
- consultar uma base específica;
- criar um rascunho;
- atualizar determinado campo;
- enviar uma informação para aprovação;
- não excluir registros;
- não realizar transações financeiras.
Esse princípio de menor privilégio é especialmente importante quando o agente possui acesso a sistemas reais.
3. Separe leitura de ação
Sempre que possível, comece permitindo que o agente apenas consulte informações.
Depois de avaliar os resultados, algumas ações podem ser liberadas gradualmente.
Essa abordagem reduz o impacto de erros durante a fase inicial.
4. Defina pontos de aprovação humana
Nem toda tarefa precisa de aprovação manual.
Por outro lado, operações sensíveis podem exigir uma confirmação antes de serem concluídas.
O NIST vem estudando especificamente identidade e autorização de agentes porque conceder acesso a dados, ferramentas e aplicações cria riscos que precisam ser tratados com controles adequados. NIST
5. Registre as ações
Um sistema de agente precisa permitir descobrir o que aconteceu.
Registros podem ajudar a responder perguntas como:
- qual informação foi consultada?
- qual ferramenta foi utilizada?
- qual ação foi executada?
- qual resultado foi recebido?
- por que o sistema continuou para a próxima etapa?
Sem rastreabilidade, investigar um erro fica muito mais difícil.
6. Teste primeiro em ambiente controlado
Não entregue imediatamente acesso a sistemas de produção.
Utilize dados de teste, permissões reduzidas e cenários que representem erros previsíveis.
Como não foram fornecidos resultados de testes próprios para este artigo, não há aqui afirmações de desempenho de uma plataforma específica.
7. Defina como interromper o agente
Uma operação autônoma precisa ter uma forma clara de interrupção.
Isso é particularmente importante quando o agente executa tarefas em sequência. Um erro na primeira etapa pode contaminar as etapas seguintes.
8. Avalie antes de ampliar
Depois de observar o comportamento, compare os resultados com critérios definidos anteriormente.
Só então considere ampliar permissões, quantidade de tarefas ou número de usuários.
Melhor prática: autonomia deve crescer junto com evidências de que o processo é controlável. Dar mais permissões antes de compreender o comportamento do agente aumenta o impacto potencial de um erro.
6. Erros comuns ao implementar IA agêntica
A novidade da tecnologia pode levar empresas e usuários a cometerem erros previsíveis.
Erro 1: confundir autonomia com confiabilidade
Um agente capaz de executar uma tarefa não é necessariamente um agente capaz de executá-la corretamente em todas as situações.
Autonomia é uma propriedade operacional. Confiabilidade precisa ser demonstrada por avaliação.
Erro 2: dar acesso demais
Se um agente precisa apenas consultar uma base, não existe motivo técnico para conceder acesso administrativo a vários sistemas.
A ampliação de permissões aumenta o impacto potencial de uma decisão incorreta.
Erro 3: não prever situações fora do padrão
Processos reais possuem exceções.
Um cadastro incompleto, uma informação contraditória ou uma solicitação incomum pode fazer o agente seguir um caminho inesperado.
Por isso, o sistema precisa ter condições claras para parar e solicitar intervenção.
Erro 4: automatizar um processo ruim
A IA não corrige automaticamente um processo empresarial mal definido.
Se uma empresa possui regras confusas, dados inconsistentes ou etapas desnecessárias, colocar um agente sobre esse processo pode apenas automatizar a confusão.
Erro 5: ignorar segurança
O NIST alerta que aplicações agênticas introduzem desafios relacionados a identidade, autorização e acesso a dados, ferramentas e aplicações. Em uma publicação de agosto de 2026, o instituto também destacou que alguns projetos estão priorizando funcionalidades e valor imediato antes de estruturar adequadamente a segurança. NIST
Erro 6: acreditar em números sem verificar a metodologia
É comum encontrar afirmações de grandes ganhos de produtividade associadas a agentes.
Esses números podem depender de empresa, processo, ferramenta, período e metodologia.
Antes de usar um percentual como argumento para uma decisão, procure o estudo original e verifique exatamente quem foi pesquisado.
7. Quando procurar outra solução: nem todo processo precisa de IA agêntica
A IA agêntica pode parecer a evolução natural de qualquer automação, mas isso não significa que seja a melhor arquitetura para todas as tarefas.
Se um processo segue regras fixas, previsíveis e estáveis, uma automação tradicional pode ser suficiente.
Imagine uma tarefa que simplesmente copia dados de um formulário para uma planilha. Não há necessariamente vantagem em colocar um sistema capaz de planejar e decidir múltiplas etapas para executar uma operação determinística.
Quando uma automação simples pode ser suficiente
Considere outra situação: enviar uma mensagem automática quando um formulário é preenchido.
Se a regra é sempre a mesma, uma automação convencional pode executar o trabalho de maneira mais previsível.
Um agente começa a fazer mais sentido quando existe alguma combinação de interpretação, escolha, planejamento e interação com ferramentas.
Quando manter uma pessoa no processo
Também existem atividades em que a decisão humana continua sendo fundamental.
Isso pode acontecer quando o processo envolve:
- informações altamente sensíveis;
- consequências financeiras relevantes;
- decisões que afetam pessoas;
- situações jurídicas ou regulatórias;
- dados incompletos ou ambíguos;
- ações difíceis de reverter.
Nesses casos, o agente pode atuar como apoio ou preparar uma ação para aprovação, em vez de receber autonomia total.
A pergunta certa não é “preciso de um agente?”
Uma pergunta mais útil é:
“Qual parte do meu processo realmente precisa de autonomia?”
Talvez a resposta seja nenhuma.
Talvez apenas uma etapa precise de um agente, enquanto as demais continuam automatizadas por regras convencionais.
Essa abordagem tende a produzir uma arquitetura mais simples e mais fácil de controlar.
Atenção: quanto maior o poder de ação de um agente, maior é a importância de identidade, autorização, registros, testes, limites e mecanismos de interrupção. Autonomia não deve ser tratada como sinônimo de ausência de supervisão.
8. FAQ: perguntas frequentes sobre IA agêntica
IA agêntica é a mesma coisa que inteligência artificial generativa?
Não exatamente. IA generativa descreve sistemas capazes de produzir conteúdos como texto, imagens, áudio ou código. IA agêntica descreve uma arquitetura ou abordagem em que sistemas de IA podem perseguir objetivos, planejar etapas e executar ações com maior autonomia.
Um agente pode utilizar um modelo generativo como parte de sua arquitetura. Portanto, as duas ideias podem aparecer juntas, mas não são sinônimas. A diferença principal está no papel que o sistema desempenha: gerar uma resposta ou participar de um fluxo orientado a objetivos e ações. Google Cloud
Um agente de IA pode tomar decisões sozinho?
Pode tomar determinadas decisões dentro do escopo para o qual foi projetado e das permissões que recebeu. Isso não significa que ele possua autonomia ilimitada ou capacidade de decidir qualquer coisa.
As decisões possíveis dependem do sistema, dos dados disponíveis, das ferramentas conectadas e das regras estabelecidas. Em aplicações sensíveis, uma parte das decisões pode continuar exigindo aprovação humana. O NIST destaca justamente a necessidade de mecanismos de identidade, autorização, avaliação e governança para agentes. NIST
IA agêntica vai substituir os chatbots?
Não necessariamente. Chatbots continuam sendo adequados para muitas situações em que o objetivo é responder perguntas, orientar usuários ou disponibilizar informações.
Um agente pode ser usado quando existe necessidade de executar tarefas ou coordenar etapas. Em algumas aplicações, chatbot e agente podem coexistir: o chatbot conversa com a pessoa enquanto um agente executa determinadas operações autorizadas nos bastidores.
A escolha depende do problema que o sistema precisa resolver.
Quanto custa implementar IA agêntica?
Não existe um preço único. O custo depende do modelo utilizado, quantidade de processamento, ferramentas conectadas, infraestrutura, desenvolvimento, armazenamento, segurança, observabilidade e manutenção.
Uma demonstração simples pode exigir poucos componentes, enquanto uma aplicação empresarial integrada a sistemas internos pode demandar uma arquitetura significativamente mais complexa.
Por isso, promessas de preço universal para “implementar IA agêntica” devem ser tratadas com cautela.
IA agêntica é segura?
Ela pode ser construída com controles de segurança, mas autonomia adiciona riscos que precisam ser tratados.
Um agente com acesso a dados e ferramentas pode produzir consequências diferentes de um sistema que apenas gera texto. Identidade, autorização, menor privilégio, registros, avaliação, proteção de dados e supervisão são elementos importantes.
O NIST mantém iniciativas específicas sobre confiança, avaliação, padrões, interoperabilidade, governança e gerenciamento de riscos relacionados a IA agêntica. NIST
É possível criar um agente de IA sem ser programador?
Existem plataformas que permitem criar automações e agentes com pouco código ou interfaces visuais, mas isso não significa que uma aplicação segura e confiável dispense conhecimento técnico.
Quanto maior o acesso do agente a dados e sistemas, maior a necessidade de compreender permissões, integrações, registros, tratamento de erros e segurança.
Para uma experiência pessoal simples, a barreira pode ser menor. Para uso empresarial crítico, desenvolvimento profissional e governança continuam sendo importantes.
Qual é a principal diferença entre um assistente e um agente de IA?
O assistente normalmente ajuda você a realizar uma tarefa por meio de respostas e sugestões. O agente pode receber um objetivo e executar uma sequência de ações dentro das permissões que recebeu.
A diferença não é apenas “inteligência”. É principalmente uma diferença de autonomia operacional.
Um assistente pode dizer quais passos você deve seguir. Um agente, quando projetado e autorizado para isso, pode executar parte desses passos por conta própria.
9. Conclusão: a verdadeira mudança da IA está na capacidade de agir
A IA agêntica representa uma mudança importante porque desloca parte do trabalho da geração de respostas para a execução de processos. Em vez de pedir uma ação por vez, o usuário pode fornecer um objetivo e permitir que o sistema planeje e execute etapas dentro de um determinado escopo.
Mas essa autonomia não deve ser confundida com independência ilimitada. Agentes dependem de modelos, ferramentas, dados, regras, permissões e mecanismos de controle. Quanto maior o acesso concedido, maior também é a responsabilidade sobre segurança, rastreabilidade e supervisão.
Para quem está avaliando a tecnologia, o caminho mais seguro é começar pelo processo, e não pela ferramenta. Defina o objetivo, limite as permissões, teste em ambiente controlado, registre as ações e determine quais situações exigem aprovação humana.
Também existe uma conclusão menos óbvia: nem toda automação precisa ser agêntica. Processos simples e previsíveis podem continuar sendo melhor atendidos por automações tradicionais.
A grande mudança não está em fazer uma IA “trabalhar sozinha” a qualquer custo. Está em escolher cuidadosamente onde a autonomia realmente acrescenta valor e onde o controle humano continua sendo indispensável.
Salve este artigo para consultar quando começar a avaliar agentes de IA para tarefas pessoais ou profissionais.
Sou licenciado no eixo tecnológico e possuo formação em Segurança de Endpoints pela Cisco.
Criei o Radar Digital Brasil para compartilhar conteúdos sobre tecnologia, inteligência artificial, segurança digital, notebooks e inovação, de forma clara e acessível.
Meu objetivo é transformar informação tecnológica em conhecimento útil para o dia a dia.