Atualizado em 26/09/2026 às 16:06
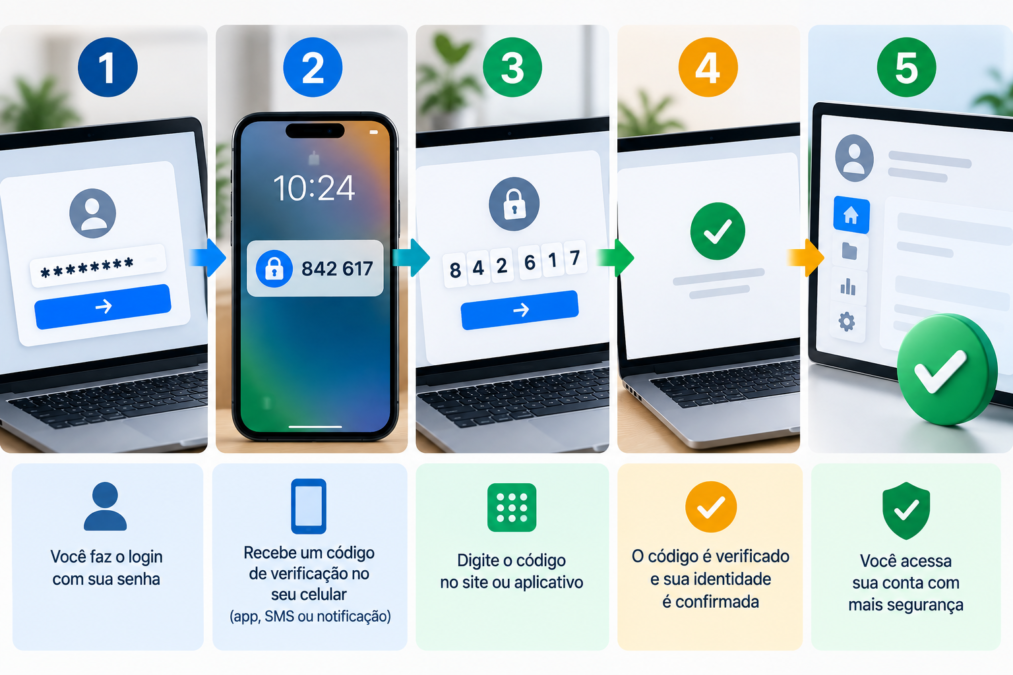
Se sua senha vazar amanhã em algum site, o que impede um estranho de entrar na sua conta de e-mail, no seu banco ou no seu WhatsApp? Na maioria dos casos, a resposta é: nada, a não ser que você tenha ativado a autenticação de dois fatores. Segundo estudo da Microsoft, contas com essa camada extra de proteção têm mais de 99,9% menos chance de serem invadidas, mesmo quando o invasor já possui a senha correta (Microsoft Tech Community).
O dado chama atenção porque contraria a lógica mais comum: a de que uma senha forte já é suficiente. Um levantamento do Google chegou a conclusão parecida em 2019, mostrando que apenas adicionar um telefone de recuperação à conta bloqueava até 100% dos ataques automatizados por robôs, 99% das tentativas de phishing em massa e 66% dos ataques direcionados (Google Security Blog). No Brasil, o próprio governo federal reforça essa recomendação: até fevereiro de 2026, 50 milhões de brasileiros já haviam ativado a verificação em duas etapas no Gov.br, de um total de 173 milhões de contas na plataforma (Convergência Digital).
Neste artigo você vai entender, na prática, como a autenticação de dois fatores funciona por trás dos bastidores, quais são os tipos disponíveis hoje (SMS, aplicativo autenticador, biometria e chaves de acesso), como ativá-la nos serviços mais usados no Brasil e quais erros anulam essa proteção mesmo depois de configurada.
O problema: por que só a senha não basta mais
Toda senha, por mais forte que seja, tem uma fragilidade: ela pode ser roubada. Vazamentos de bancos de dados, phishing, malware e reutilização da mesma senha em vários sites fazem com que credenciais circulem em listas negociadas por criminosos, mesmo sem que o usuário tenha feito nada de errado diretamente.
O Google explica esse mecanismo de forma direta: como a maioria das pessoas reutiliza senhas, as credenciais de uma conta podem aparecer em listas de vazamento mesmo que aquela conta específica nunca tenha sido invadida — basta que a mesma senha tenha sido usada em outro serviço que sofreu um vazamento em algum momento (Google Central de Segurança). Isso explica por que sites, bancos e redes sociais têm insistido tanto na ativação de uma segunda camada de verificação: ela continua funcionando mesmo quando a senha já está comprometida.
Atenção: ter uma senha longa e complexa continua sendo importante, mas ela protege contra um tipo de ataque (tentativa de adivinhação). Não protege contra vazamentos de bancos de dados de terceiros nem contra phishing, que são hoje as formas mais comuns de uma senha cair em mãos erradas.
Fonte: Radar Digital
Contexto: o cenário da autenticação de dois fatores em 2026
A adoção de camadas extras de segurança vem crescendo em ritmo constante, tanto no mundo quanto no Brasil, mas ainda está longe de ser unânime.
No cenário global, o relatório “State of Passkeys 2026”, divulgado pela FIDO Alliance em maio de 2026 com base em pesquisa com 11 mil consumidores e 1.400 tomadores de decisão em empresas de dez países, mostra que 90% das pessoas já conhecem o conceito de chave de acesso (passkey), 75% ativaram pelo menos uma em alguma conta e 49% usam esse método regularmente quando ele está disponível. A entidade estima que existem hoje 5 bilhões de passkeys em uso ativo no mundo (FIDO Alliance).
No Brasil, o Gov.br é uma boa referência de adoção em escala nacional. Segundo balanço do Ministério da Gestão divulgado em 6 de fevereiro de 2026, das 173 milhões de contas cadastradas na plataforma, 50 milhões já tinham ativado a verificação em duas etapas — sendo 45 milhões em contas de nível Ouro e 5 milhões em contas de nível Prata (Convergência Digital). O número impressiona em termos absolutos, mas ainda representa uma minoria do total de usuários da plataforma, o que mostra que a resistência à ativação — geralmente por acreditar que o processo é complicado — continua sendo maior do que deveria diante do risco real de fraude.
Os principais tipos de segundo fator disponíveis hoje
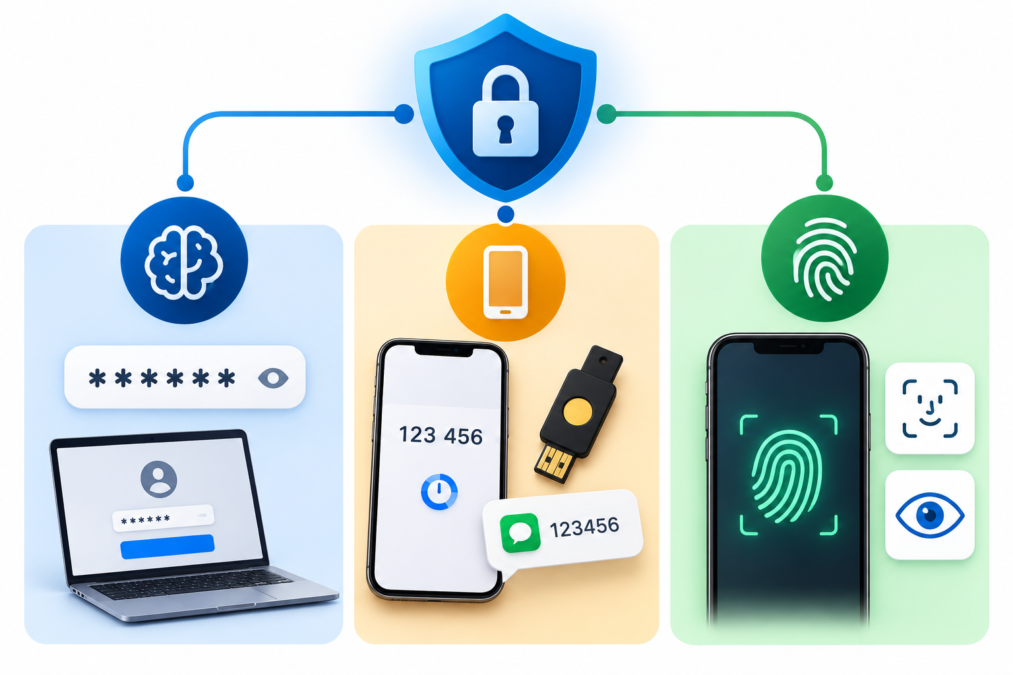
| Tipo de fator | Como funciona | Nível de segurança | Onde é comum |
|---|---|---|---|
| Código por SMS | Um código numérico é enviado por mensagem de texto ao celular cadastrado | Básico — vulnerável a SIM swap e interceptação | Bancos, redes sociais, WhatsApp |
| Aplicativo autenticador | Gera códigos temporários no próprio aparelho, sem depender da operadora (Google Authenticator, Microsoft Authenticator) | Intermediário a alto | Contas Google, Microsoft, serviços corporativos |
| Notificação push | Um aviso aparece no celular para aprovar ou negar o login | Intermediário a alto | Apps bancários, Gov.br, Microsoft |
| Biometria (digital ou facial) | Usa uma característica física do usuário como segundo fator | Alto | Smartphones, apps bancários |
| Chave de acesso (passkey) | Usa criptografia de chave pública vinculada ao dispositivo, sem senha nem código | Muito alto — resistente a phishing | Google, Microsoft, Apple, cada vez mais bancos |
Causas: por que muita gente ainda não usa (e por que isso é arriscado)
Apesar dos dados favoráveis, a adoção segue incompleta. Alguns motivos explicam esse cenário:
- Percepção de complicação. Muitas pessoas acreditam que ativar um segundo fator vai tornar o login mais lento ou confuso, mesmo que o processo, na maioria dos serviços, leve menos de dois minutos.
- Medo de ficar sem acesso. A preocupação mais comum de quem ativa a verificação em duas etapas é perder o celular e não conseguir mais entrar na própria conta — um receio legítimo, mas que tem solução simples com códigos de backup e e-mail de recuperação.
- Falta de aviso proativo dos serviços. Nem todo site convida o usuário a ativar essa proteção durante o cadastro, deixando a decisão para depois — e “depois” frequentemente nunca chega.
- Confiança excessiva na senha. Muitos usuários avaliam a própria senha como “forte o suficiente” e não enxergam necessidade de uma camada adicional, ignorando que o risco maior vem de vazamentos em terceiros, não de tentativas de adivinhação.
Dica prática: se um serviço oferece a opção de aplicativo autenticador ou notificação push além do SMS, prefira essas alternativas. Elas não dependem do sinal da operadora e são mais resistentes a fraudes como a troca de chip (SIM swap).
Vale notar que a resistência não costuma vir de má vontade do usuário, mas de falta de informação sobre como o recurso realmente funciona no dia a dia. Boa parte das pessoas nunca chegou a ver a tela de configuração de um segundo fator, o que reforça a ideia equivocada de que se trata de algo técnico e trabalhoso. Na prática, a maior parte dos serviços concentra esse processo em três ou quatro toques na tela.
Solução: como escolher e configurar a autenticação de dois fatores
A boa notícia é que praticamente todo serviço relevante hoje — Google, Microsoft, Apple, bancos, redes sociais e o próprio Gov.br — já oferece alguma forma de segundo fator. A escolha do método certo depende do equilíbrio entre segurança e praticidade que faz sentido para você.
1. Priorize aplicativo autenticador ou passkey em vez de SMS sempre que possível. O código por mensagem de texto ainda é melhor do que nada, mas é o método mais vulnerável entre os disponíveis, já que depende da rede da operadora e pode ser interceptado em golpes de troca de chip.
2. Ative a verificação em duas etapas nos serviços mais sensíveis primeiro. E-mail principal, conta bancária, Gov.br e redes sociais mais usadas devem vir antes de serviços secundários, já que o e-mail costuma ser a porta de entrada para redefinir senhas de outras contas.
3. Cadastre um e-mail e um telefone de recuperação. Isso evita que você fique bloqueado para sempre caso perca o acesso ao segundo fator.
4. Guarde os códigos de backup em um lugar seguro e offline. A maioria dos serviços gera uma lista de códigos únicos no momento da ativação — anote-os em papel ou em um gerenciador de senhas, nunca em uma nota digital sem proteção.
5. Avalie migrar para chaves de acesso (passkeys) quando disponíveis. Elas eliminam a necessidade de senha e de código temporário, sendo resistentes a phishing por design, segundo a própria FIDO Alliance (FIDO Alliance).
Melhor prática: trate a autenticação de dois fatores como parte do processo de criação da conta, não como um extra opcional para “ativar depois”. O tempo investido na configuração inicial é mínimo comparado ao tempo e ao prejuízo de recuperar uma conta invadida.
Passo a passo: ativando o segundo fator nos serviços mais usados
O caminho varia entre plataformas, mas segue uma lógica parecida. Veja o roteiro geral e os pontos específicos dos serviços mais comuns no Brasil:
- Acesse o menu de segurança ou privacidade da conta. Em praticamente todos os serviços, essa opção fica dentro de “Configurações” ou “Conta”.
- Procure por “Verificação em duas etapas”, “Autenticação de dois fatores” ou “2FA”. O nome varia, mas o conceito é o mesmo em qualquer plataforma.
- Escolha o método de segundo fator. Prefira aplicativo autenticador ou notificação push; use SMS apenas se for a única opção disponível.
- Complete a configuração seguindo as instruções na tela. Isso normalmente envolve escanear um QR Code (no caso de apps autenticadores) ou confirmar um código de teste.
- Salve os códigos de backup exibidos no processo. Esse passo costuma ser ignorado, mas é o que evita ficar sem acesso à conta em caso de perda do celular.
- Cadastre um e-mail ou telefone de recuperação, se o serviço oferecer essa opção.
- Repita o processo para as demais contas importantes, priorizando e-mail, banco e redes sociais mais usadas.
No caso específico do Gov.br, a ativação exige uma conta de nível Prata ou Ouro: dentro do aplicativo, é preciso acessar “Segurança da Conta”, tocar em “Verificação em duas etapas” e selecionar “Ativar” (Mercado de TI). Já no WhatsApp, o caminho é “Configurações” > “Conta” > “Verificação em duas etapas”, onde é possível criar um PIN de seis dígitos e um e-mail de recuperação (Canaltech).
Erros comuns que enfraquecem a proteção
Ativar a autenticação de dois fatores é o primeiro passo, mas alguns hábitos comprometem a proteção mesmo depois de configurada:
- Usar apenas SMS quando há opção melhor disponível. O código por mensagem é vulnerável a interceptação e a golpes de troca de chip, sendo o elo mais fraco entre os métodos atuais.
- Não salvar os códigos de backup. Sem eles, perder o celular pode significar ficar dias ou semanas sem acesso à própria conta.
- Compartilhar códigos temporários com terceiros. Nenhum suporte técnico legítimo, banco ou serviço solicita esse código por telefone ou mensagem — pedir isso é, por si só, sinal de golpe.
- Usar o mesmo e-mail de recuperação para tudo, sem proteção própria. Se essa conta de e-mail for comprometida, ela pode ser usada para burlar a verificação em duas etapas de outras contas vinculadas a ela.
- Achar que a autenticação de dois fatores substitui uma senha forte. As duas camadas trabalham juntas; uma não anula a necessidade da outra.
- Ignorar alertas de login em novo dispositivo. Esses avisos existem justamente para identificar tentativas de acesso não autorizadas antes que se concretizem.
Quando a autenticação de dois fatores não é suficiente sozinha
Mesmo sendo altamente eficaz, o segundo fator não é infalível — e reconhecer os limites dessa proteção é parte de usá-la bem.
- Ataques de phishing avançados que replicam em tempo real a tela de login e capturam também o código de verificação continuam sendo uma ameaça, ainda que muito mais raros do que ataques automatizados. Nesses casos, migrar para métodos resistentes a phishing por design, como chaves de acesso (passkeys) ou chaves de segurança físicas baseadas no padrão FIDO2, oferece proteção adicional que o SMS ou até o aplicativo autenticador tradicional não cobrem totalmente.
- Perda simultânea do celular e dos códigos de backup pode deixar o usuário temporariamente sem acesso à própria conta. Nesse cenário, o caminho é acionar diretamente o suporte oficial do serviço, apresentando as informações de identificação solicitadas.
- Contas empresariais ou com múltiplos administradores costumam exigir políticas de segurança mais robustas do que a ativação individual do 2FA, incluindo gestão centralizada de identidade — nesse caso, vale considerar orientação de um profissional de TI ou segurança da informação especializado.
- Suspeita de invasão mesmo com o segundo fator ativado (por exemplo, notificações de login que você não reconhece) deve ser tratada como prioridade: troque a senha imediatamente, revise os dispositivos conectados e, se a conta envolver dados financeiros, comunique o banco ou a instituição responsável.
Aviso importante: este artigo tem caráter informativo sobre segurança digital e não substitui a orientação de um profissional de tecnologia da informação para a configuração de contas corporativas ou o suporte oficial de cada serviço em casos de perda de acesso.
Perguntas Frequentes
Quanto tempo leva para configurar a autenticação de dois fatores? Na maioria dos serviços, o processo completo leva entre 3 e 5 minutos, incluindo a instalação de um aplicativo autenticador, caso ainda não o tenha. Serviços que já oferecem notificação push direta pelo próprio aplicativo, como bancos digitais, costumam ter uma configuração ainda mais rápida.
A autenticação de dois fatores funciona sem internet? Sim, no caso dos aplicativos autenticadores, como Google Authenticator, os códigos são gerados localmente no aparelho usando um algoritmo baseado em tempo, sem necessidade de conexão com a internet no momento da geração. Já métodos como SMS e notificação push dependem de sinal de celular ou internet para funcionar.
É possível usar autenticação de dois fatores em mais de um celular? Sim, a maioria dos aplicativos autenticadores permite configurar a mesma conta em múltiplos dispositivos durante o processo inicial de configuração, escaneando o mesmo código QR em cada aparelho. Isso é especialmente útil como forma de backup, evitando ficar sem acesso caso um dos celulares seja perdido.
Vale a pena comprar uma chave física de segurança? Para a maioria dos usuários comuns, um aplicativo autenticador já oferece proteção mais do que suficiente. Chaves físicas, com custo entre R$ 150 e R$ 400, fazem mais sentido para jornalistas, ativistas, executivos ou qualquer pessoa que lide com informações extremamente sensíveis e seja alvo potencial de ataques direcionados.
Autenticação de dois fatores impede completamente que minha conta seja invadida? Reduz drasticamente o risco, mas não elimina por completo. Golpes mais sofisticados de phishing, que criam páginas falsas capazes de capturar tanto a senha quanto o código de verificação em tempo real, ainda podem comprometer contas mesmo com 2FA ativo. Por isso, verificar sempre o endereço do site antes de inserir qualquer dado continua sendo essencial.
O que acontece se eu trocar de celular sem transferir a autenticação de dois fatores? Você pode ficar temporariamente sem acesso à conta, já que o aplicativo autenticador do celular antigo não estará mais disponível. Nesses casos, os códigos de backup salvos no momento da configuração são a forma mais rápida de recuperar o acesso, sem precisar passar pelo processo mais demorado de verificação manual de identidade.
Bancos brasileiros são obrigados a oferecer autenticação de dois fatores? Sim, o Banco Central exige que instituições financeiras adotem múltiplos fatores de autenticação para operações consideradas de maior risco, como transferências acima de determinados valores e alterações cadastrais sensíveis. Por isso, a maioria dos aplicativos bancários já vem com essa camada de segurança ativada por padrão, sem necessidade de configuração manual pelo usuário.
Sou licenciado no eixo tecnológico e possuo formação em Segurança de Endpoints pela Cisco.
Criei o Radar Digital Brasil para compartilhar conteúdos sobre tecnologia, inteligência artificial, segurança digital, notebooks e inovação, de forma clara e acessível.
Meu objetivo é transformar informação tecnológica em conhecimento útil para o dia a dia.