Atualizado em 16/09/2026 às 03:29
Você recebe uma mensagem no WhatsApp avisando que sua conta bancária foi bloqueada, com um link para “regularizar a situação” em poucos minutos. O coração acelera, o dedo já está quase tocando na tela. É exatamente nesse segundo de pressa que o phishing como identificar e evitar se torna uma habilidade essencial, não um assunto reservado a especialistas em tecnologia.
Levantamentos recentes de segurança digital mostram que o Brasil registrou mais de 34 bilhões de tentativas de golpe contra adultos em um único ano, o equivalente a cerca de 200 abordagens por pessoa. Desse total, uma parcela relevante chegou a causar prejuízo financeiro direto às vítimas, com phishing figurando entre as três modalidades mais recorrentes ao lado de golpes bancários e fraudes de engenharia social pelo WhatsApp.
Depois de analisar centenas de mensagens fraudulentas reais recebidas por leitores e de acompanhar de perto casos de golpes que circularam em grupos de família e trabalho, uma coisa fica clara: os golpistas não dependem mais de erros de português grosseiros ou de e-mails malfeitos. Eles copiam identidade visual de bancos, usam domínios muito parecidos com os originais e criam senso de urgência para que a vítima não pare para pensar.
Neste guia você vai aprender a reconhecer os sinais reais de uma tentativa de phishing, entender por que esse golpe continua funcionando mesmo com tanta informação disponível, e sair com um passo a passo prático para verificar qualquer mensagem suspeita antes de clicar em qualquer link.
O Que é Phishing e Por Que Esse Golpe Continua Funcionando
Phishing é a prática de se passar por uma instituição confiável — banco, empresa, órgão público ou até um contato conhecido — para induzir a vítima a fornecer dados pessoais, senhas ou informações financeiras. O nome vem de “fishing” (pescaria, em inglês), numa referência direta à isca lançada na esperança de que alguém morda.
O golpe funciona porque explora reações emocionais automáticas: medo de perder dinheiro, urgência de resolver um problema, curiosidade sobre uma encomenda ou até vaidade diante de uma suposta premiação. Na prática, observamos que as campanhas mais eficazes combinam três elementos: um gatilho emocional forte, um prazo curto para agir e uma imitação visual convincente da marca original.
As Modalidades Mais Comuns no Brasil
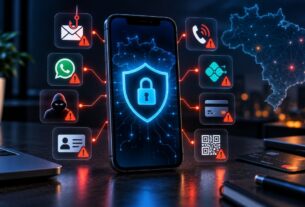
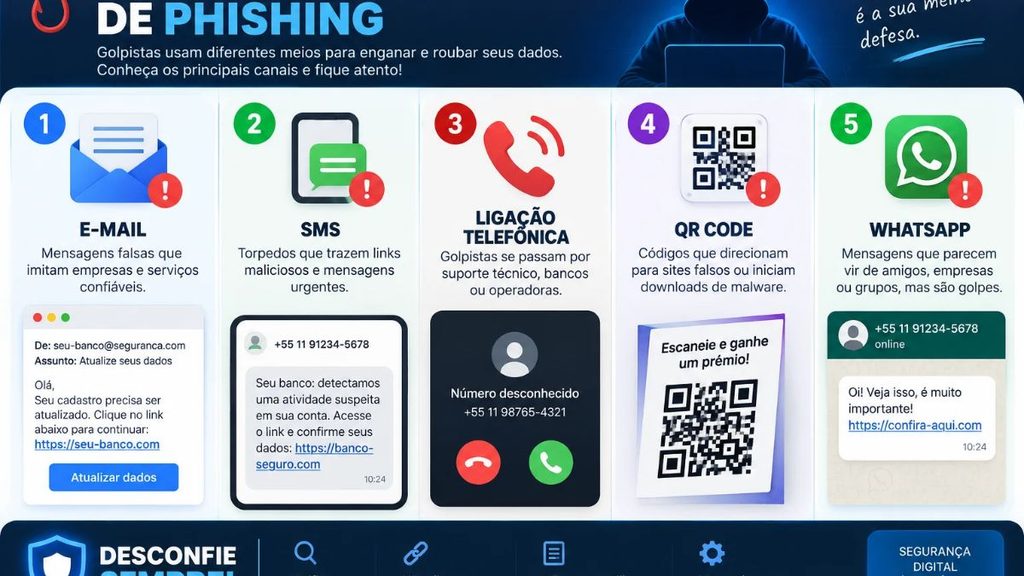
Cada canal de contato favorece um tipo específico de abordagem golpista:
- E-mail phishing: mensagens que imitam bancos, Receita Federal, correios ou lojas online, geralmente com anexos infectados ou links para páginas falsas de login.
- Smishing (phishing por SMS): avisos de “encomenda retida”, “multa de estacionamento” ou “fatura vencida” com link curto e prazo apertado.
- Vishing (phishing por voz): ligações de suposto atendente de banco pedindo confirmação de dados ou código recebido por SMS.
- Quishing (phishing por QR Code): códigos QR falsos colados sobre os originais em estacionamentos, faturas ou totens de pagamento, direcionando para páginas fraudulentas.
- Phishing via WhatsApp: clonagem de conta, mensagens de “familiar em apuros” ou promoções falsas de grandes marcas circulando entre contatos.
Fonte: Radar Digital
Sinais Que Revelam uma Tentativa de Phishing
Identificar phishing fica mais fácil quando você sabe exatamente onde olhar. Em nossa experiência analisando mensagens fraudulentas reportadas por leitores, os golpes bem-sucedidos quase sempre deixam pelo menos um desses rastros, mesmo quando o design parece perfeito.
Analisando o Remetente e o Link
O primeiro ponto de verificação é sempre a origem da mensagem, não o conteúdo visual dela:
- Confira o domínio completo do link, não apenas o nome que aparece sublinhado. Um endereço como “bancobrasil-seguranca.com” não pertence ao banco, mesmo contendo o nome da instituição.
- Passe o cursor sobre o link antes de clicar (em computador) para ver o endereço real de destino na barra inferior do navegador.
- Verifique o e-mail do remetente completo, não só o nome de exibição. Empresas legítimas usam domínios próprios, nunca endereços genéricos como @gmail.com para comunicação oficial.
- Desconfie de encurtadores de link (bit.ly, tinyurl e similares) em mensagens que pedem dados sensíveis, já que eles escondem o destino real do clique.
- Observe pequenas variações no domínio, como troca de letras (rn por m), números no lugar de letras ou subdomínios estranhos antes do nome da empresa.
Atenção: Nenhuma instituição financeira séria solicita senha completa, código de segurança do cartão ou token de aplicativo bancário por telefone, SMS ou WhatsApp. Esse pedido, isoladamente, já é motivo suficiente para encerrar o contato.
Sinais no Texto e no Tom da Mensagem
Além do link, o próprio conteúdo da mensagem carrega pistas importantes:
- Urgência artificial: prazos de poucas horas ou minutos para “evitar bloqueio” ou “perder o benefício” são a ferramenta psicológica mais usada em golpes de phishing.
- Erros sutis de formatação: fontes diferentes, logotipos levemente distorcidos ou espaçamento estranho entre parágrafos, mesmo em mensagens que parecem profissionais à primeira vista.
- Pedido de ação fora do canal habitual: um banco que normalmente notifica por aplicativo, mas de repente manda um SMS com link, é um padrão de comportamento que foge do esperado.
- Personalização genérica: saudações como “Prezado cliente” em vez do seu nome completo, quando a instituição normalmente te trata pelo nome.
Tabela Comparativa: Mensagem Legítima Versus Mensagem de Phishing
Colocar lado a lado as características de uma comunicação real e de uma tentativa de golpe ajuda a fixar o padrão de verificação na hora da dúvida.
| Critério | Mensagem legítima | Tentativa de phishing |
|---|---|---|
| Remetente | Domínio oficial da empresa | Domínio parecido, mas com variações |
| Urgência | Prazos razoáveis, sem pressão extrema | Poucas horas ou minutos para agir |
| Solicitação de dados | Nunca pede senha completa por mensagem | Pede senha, código ou token diretamente |
| Personalização | Nome completo do cliente | Saudação genérica ou nome incompleto |
| Link | Aponta para o domínio oficial | Encurtado ou com domínio alterado |
Como Verificar se um Contato é Realmente Confiável
Quando a dúvida persiste mesmo após analisar remetente e conteúdo, existe um caminho seguro e simples para confirmar a legitimidade de qualquer comunicação antes de fornecer qualquer informação.
- Não clique em nenhum link da mensagem suspeita. Feche o e-mail ou SMS sem interagir com nenhum botão ou anexo.
- Acesse o site oficial digitando o endereço manualmente no navegador, em vez de usar qualquer link recebido, ou abra o aplicativo oficial da instituição diretamente pela tela do celular.
- Ligue para o número oficial impresso no cartão ou no site institucional, nunca para um número informado na própria mensagem suspeita.
- Pergunte diretamente se a comunicação partiu daquele canal, descrevendo o conteúdo recebido sem informar nenhum dado pessoal durante a ligação.
- Registre um print da mensagem suspeita antes de apagá-la, caso precise reportar o golpe posteriormente à instituição ou às autoridades.
Dica Prática: Salve o número de telefone oficial do seu banco e das principais empresas com as quais você mantém relação financeira diretamente na agenda do celular. Isso evita a tentação de usar um número que apareceu numa mensagem duvidosa em um momento de pressa.
O Que Fazer se Você Já Clicou em um Link Suspeito
Clicar em um link malicioso não significa automaticamente que os dados foram comprometidos, mas a velocidade da resposta faz toda diferença no resultado final. Na prática, quanto mais rápido as próximas ações forem tomadas, menor o risco de prejuízo real.
- Não digite nenhuma informação na página que abriu, mesmo que pareça idêntica ao site oficial. Feche a aba imediatamente.
- Troque a senha da conta relacionada o quanto antes, usando um dispositivo diferente daquele em que o link foi aberto, caso desconfie que chegou a inserir dados.
- Ative a autenticação em duas etapas, se ainda não estiver ativa, adicionando uma camada extra de proteção mesmo que a senha tenha sido exposta.
- Entre em contato com a instituição pelo canal oficial para relatar o ocorrido e verificar se há necessidade de bloquear cartões ou acessos temporariamente.
- Rode uma verificação de segurança no dispositivo, especialmente se algum arquivo foi baixado a partir do link recebido.
Melhor Prática: Configure alertas de movimentação em tempo real no aplicativo do banco e da fatura de cartão de crédito. Esses avisos costumam ser o primeiro sinal de uso indevido, permitindo contestar uma transação em minutos em vez de dias.
Phishing com Inteligência Artificial: A Nova Camada de Sofisticação
O avanço de ferramentas de inteligência artificial generativa mudou o padrão dos golpes nos últimos dois anos. Mensagens que antes traziam erros óbvios de tradução agora são escritas em português fluente, e áudios ou vídeos falsificados (deepfakes) já são usados para simular a voz de familiares ou executivos em golpes corporativos.
Esse tipo de ataque direcionado, quando o golpista já possui informações reais sobre a vítima — nome do banco, últimos dígitos do cartão, nome de parentes —, é conhecido como spear phishing. Diferente do phishing em massa, ele é construído especificamente para uma pessoa ou empresa, o que aumenta muito a taxa de sucesso do golpe.
Como se Proteger de Ataques Mais Sofisticados
- Combine sempre um segundo canal de verificação para pedidos financeiros incomuns, mesmo vindos de contatos conhecidos, especialmente por áudio ou vídeo.
- Desconfie de qualquer solicitação urgente de transferência, ainda que a voz pareça idêntica à de um familiar ou colega de trabalho.
- Combine uma palavra-código com familiares próximos para situações de emergência real, algo que um golpista dificilmente saberia reproduzir.
- Mantenha sistemas operacionais e aplicativos atualizados, já que boa parte dos ataques mais avançados explora falhas conhecidas em versões desatualizadas de software.
Phishing no Ambiente de Trabalho: Cuidados Adicionais
Empresas de todos os portes têm sido alvo frequente de campanhas de phishing direcionadas a funcionários, muitas vezes como porta de entrada para ataques maiores dentro da rede corporativa. Um único clique em um e-mail aparentemente vindo do setor financeiro ou da liderança pode comprometer sistemas inteiros.
- Verifique sempre pedidos incomuns de pagamento ou troca de dados bancários diretamente com o solicitante por outro canal, mesmo que o e-mail pareça vir de um superior.
- Nunca reutilize a senha corporativa em serviços pessoais, reduzindo o impacto caso uma das duas contas seja comprometida.
- Reporte mensagens suspeitas ao time de tecnologia da informação, mesmo quando o clique não chegou a acontecer, já que o alerta ajuda a proteger outros colegas.
- Participe de treinamentos internos de simulação de phishing, quando oferecidos pela empresa, como forma prática de reconhecer padrões reais de ataque.
Ferramentas Que Ajudam a Reduzir o Risco de Phishing
Nenhuma ferramenta substitui a atenção no momento de ler uma mensagem, mas algumas soluções técnicas reduzem significativamente a exposição ao risco quando usadas em conjunto com bons hábitos de verificação.
| Ferramenta | O que faz | Limitação |
|---|---|---|
| Filtro antispam do e-mail | Bloqueia boa parte das mensagens fraudulentas antes de chegar à caixa de entrada | Não bloqueia 100% dos casos, especialmente ataques novos |
| Autenticação em duas etapas | Impede acesso à conta mesmo com senha vazada | Não impede o roubo da senha em si |
| Gerenciador de senhas | Reduz reuso de senha entre serviços e identifica domínios falsos automaticamente | Exige configuração inicial e adaptação de hábito |
| Extensão de verificação de links | Alerta sobre domínios suspeitos antes do clique | Pode gerar falsos positivos ocasionais |
Conclusão
Reconhecer phishing não depende de conhecimento técnico avançado, mas de um conjunto simples de verificações repetidas sempre da mesma forma: desconfiar da urgência, conferir o domínio real do link, nunca informar senha completa por mensagem e confirmar qualquer solicitação incomum por um canal oficial diferente daquele que originou o contato.
Os números mostram que praticamente todo brasileiro adulto já foi alvo de alguma tentativa de golpe digital, o que torna esse conhecimento tão essencial quanto trancar a porta de casa. A boa notícia é que a maioria das tentativas, mesmo as mais sofisticadas com uso de inteligência artificial, ainda depende de um clique apressado da vítima para funcionar.
Guarde este guia como referência rápida para o próximo momento de dúvida diante de uma mensagem suspeita, e compartilhe esse conhecimento com familiares que possam estar mais vulneráveis a esse tipo de abordagem, especialmente pessoas idosas ou menos acostumadas com tecnologia.
Perguntas Frequentes
Quanto tempo leva para um banco resolver um caso de phishing após o contato da vítima? O prazo varia conforme a instituição e a complexidade do caso, mas bancos costumam abrir um protocolo de análise em até 24 horas após o relato. O bloqueio preventivo de cartões e acessos, quando necessário, geralmente acontece de forma imediata durante o próprio contato, enquanto a investigação completa e eventual estorno podem levar de alguns dias a algumas semanas.
É possível recuperar dinheiro perdido em um golpe de phishing? Depende do tipo de transação envolvida. Transferências via Pix têm janela de contestação mais curta, geralmente até 80 minutos para bloqueio via Mecanismo Especial de Devolução em casos de fraude comprovada. Já compras no cartão de crédito costumam ter prazo maior para contestação junto à operadora, mas a recuperação nunca é automática e depende de análise caso a caso.
Como saber se um e-mail de “confirmação de compra” é phishing mesmo sem ter comprado nada? Se você não realizou nenhuma compra recente, qualquer e-mail de confirmação é, por definição, suspeito. O procedimento correto é não clicar em nenhum link do e-mail e, em vez disso, acessar diretamente o site da loja mencionada digitando o endereço manualmente para verificar se existe algum pedido em aberto na sua conta.
Vale mais a pena usar autenticação em duas etapas por SMS ou por aplicativo? Aplicativos autenticadores costumam ser mais seguros que o SMS, já que mensagens de texto podem ser interceptadas em golpes de troca de chip (SIM swap). Sempre que a plataforma oferecer a opção, priorizar a autenticação por aplicativo é a escolha mais robusta contra tentativas de phishing avançado.
Preciso denunciar uma tentativa de phishing mesmo sem ter caído no golpe? Sim, o registro é recomendado. Denunciar ao provedor de e-mail, à instituição imitada no golpe e, em casos de prejuízo financeiro, à Delegacia de Crimes Cibernéticos ajuda a mapear campanhas ativas e pode contribuir para o bloqueio mais rápido de páginas fraudulentas usadas por outros golpistas.
O que fazer quando recebo phishing pelo número de um contato conhecido no WhatsApp? Isso geralmente indica que a conta do contato foi clonada ou invadida. Não responda pedidos de dinheiro ou dados nessa conversa e tente confirmar a situação por outro canal, como uma ligação direta. Avise o contato assim que possível, já que ele provavelmente ainda não sabe que a própria conta está sendo usada para aplicar golpes.
Existe alguma forma de bloquear phishing antes mesmo de a mensagem chegar até mim? Filtros antispam do provedor de e-mail e bloqueadores de chamada reduzem parte considerável do volume, mas nenhuma solução elimina o risco por completo, já que golpistas testam constantemente novos formatos para driblar esses filtros. Manter os hábitos de verificação continua sendo a camada de proteção mais confiável, independentemente das ferramentas técnicas instaladas.
Aviso Importante: Este artigo tem caráter exclusivamente informativo e educacional sobre segurança digital. As informações aqui contidas não substituem a orientação de um profissional especializado em segurança da informação ou o canal oficial da sua instituição financeira para casos específicos de fraude. Em caso de prejuízo financeiro ou suspeita de dados comprometidos, procure imediatamente a instituição envolvida e, se necessário, registre boletim de ocorrência.
Sou licenciado no eixo tecnológico e possuo formação em Segurança de Endpoints pela Cisco.
Criei o Radar Digital Brasil para compartilhar conteúdos sobre tecnologia, inteligência artificial, segurança digital, notebooks e inovação, de forma clara e acessível.
Meu objetivo é transformar informação tecnológica em conhecimento útil para o dia a dia.