Atualizado em 16/09/2026 às 02:55
Todo mundo já passou por isso: um aviso na tela dizendo que uma conta foi acessada de um lugar desconhecido, ou pior, o e-mail de que uma senha “vazou” em algum banco de dados exposto na internet. Esse tipo de susto costuma ser o momento em que a maioria das pessoas finalmente para para pensar em como criar uma senha forte — geralmente tarde demais.
No Brasil, o cenário é preocupante: levantamentos de empresas de segurança digital apontam o país entre os mais afetados por vazamentos de dados e tentativas de invasão de contas na América Latina, com milhões de credenciais expostas em fóruns clandestinos todos os anos. Isso não significa que o usuário brasileiro seja mais descuidado — significa que o volume de serviços digitais usados no dia a dia (bancos, aplicativos de pagamento, redes sociais, e-mail, comércio eletrônico) multiplicou os pontos de entrada para golpes.
Depois de anos observando padrões de segurança em contas pessoais e corporativas, é possível perceber um erro repetido: as pessoas escolhem senhas fáceis de lembrar, mas também fáceis de adivinhar por um programa automatizado. Na prática, a diferença entre uma senha que resiste a um ataque e uma que cai em segundos não está na criatividade, mas em alguns critérios técnicos simples de aplicar.
Neste guia, você vai entender exatamente o que torna uma senha forte, quais erros evitar, como criar e gerenciar senhas robustas sem precisar decorar dezenas de combinações, e como complementar essa proteção com camadas extras de segurança.
O Que Realmente Torna uma Senha Forte
Uma senha forte não é aquela que parece complicada aos olhos humanos — é aquela que exige um esforço computacional alto para ser descoberta por tentativa e erro. Isso muda completamente a lógica de criação.
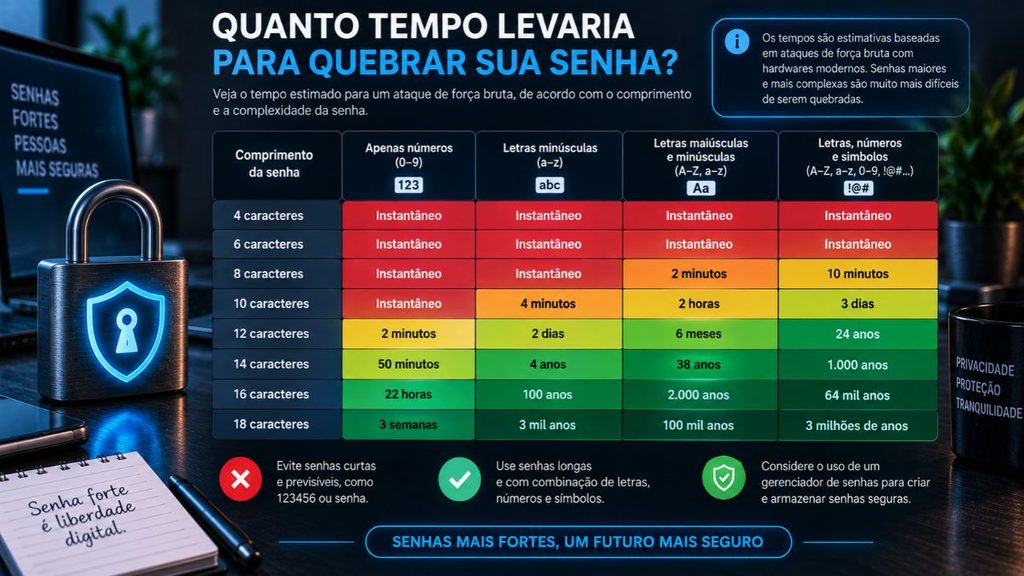
Programas de quebra de senha testam combinações em velocidade altíssima. Uma senha de 8 caracteres com letras e números pode ser quebrada em minutos com hardware comum disponível hoje. Já uma senha de 14 ou mais caracteres, combinando letras maiúsculas, minúsculas, números e símbolos, pode levar séculos para ser descoberta por força bruta com a tecnologia atual.
Os três pilares que determinam a força real de uma senha são:
- Comprimento: cada caractere adicional multiplica exponencialmente o número de combinações possíveis, sendo o fator mais importante de todos.
- Aleatoriedade: senhas baseadas em padrões previsíveis (datas, sequências de teclado, palavras do dicionário) são as primeiras testadas pelos programas de invasão.
- Unicidade: usar a mesma senha em vários serviços significa que um único vazamento compromete todas as contas associadas a ela.
Melhor Prática: Priorize sempre o comprimento antes da complexidade. Uma frase longa e aleatória costuma ser mais segura — e mais fácil de lembrar — do que uma senha curta cheia de símbolos.
Fonte: Radar Digital
Erros Mais Comuns ao Criar uma Senha
Antes de chegar ao método ideal, vale entender por que a maioria das senhas usadas no dia a dia falha na hora de proteger uma conta. Observando contas comprometidas ao longo do tempo, alguns padrões se repetem com uma frequência impressionante.
Uso de Dados Pessoais Óbvios
Nome do pet, data de nascimento, nome de filhos ou do time de futebol — esse tipo de informação costuma estar disponível ou dedutível a partir de redes sociais, o que facilita ataques direcionados conhecidos como engenharia social.
Sequências e Padrões de Teclado
Combinações como “123456”, “qwerty” ou “senha123” continuam entre as mais usadas no mundo todo, inclusive no Brasil, segundo levantamentos anuais de empresas especializadas em segurança digital. Esses termos estão nas primeiras posições de qualquer lista de tentativa usada por invasores.
Reutilização da Mesma Senha
Esse é, na prática, o erro mais perigoso de todos. Quando uma senha vaza em um serviço menos protegido, criminosos testam automaticamente essa mesma combinação em bancos, e-mails e redes sociais — técnica conhecida como credential stuffing. Mesmo uma senha originalmente forte perde toda sua utilidade se for reaproveitada em múltiplos lugares.
Atenção: Se você já reutiliza a mesma senha em três ou mais serviços, essa é a prioridade número um a corrigir antes de qualquer outra melhoria de segurança.
Passo a Passo Para Criar uma Senha Forte na Prática
Existem várias formas de gerar uma senha segura. O método abaixo equilibra segurança real com praticidade, sem exigir memória sobre-humana.
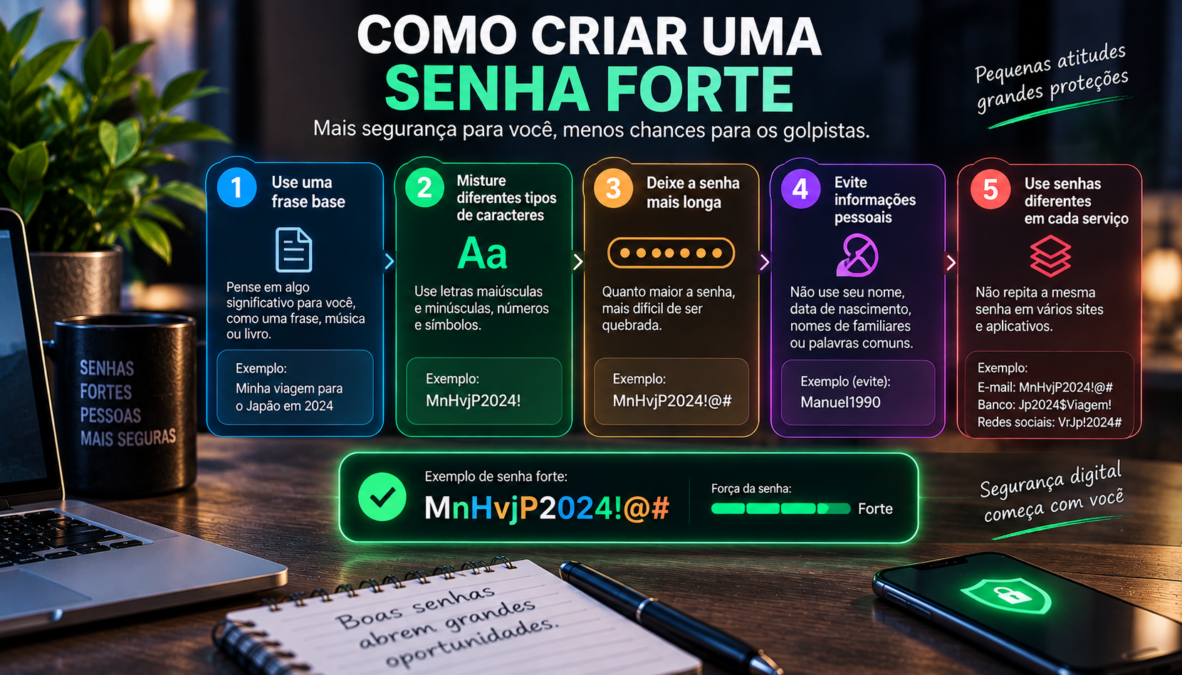
- Defina um comprimento mínimo de 14 caracteres. Esse é o ponto de partida recomendado atualmente por especialistas em segurança digital para contas críticas, como e-mail principal e aplicativos bancários. Quanto mais longa, mais tempo um ataque de força bruta levaria para ter sucesso.
- Combine os quatro tipos de caractere. Misture letras maiúsculas, minúsculas, números e símbolos (como
!@#$%&*), distribuindo-os ao longo da senha em vez de concentrá-los apenas no início ou no final. - Evite palavras completas em qualquer idioma. Mesmo com substituições óbvias (trocar “a” por “@”, por exemplo), palavras de dicionário continuam sendo alvo fácil para ferramentas de quebra baseadas em listas de palavras.
- Use uma frase-senha como base, se preferir memorizar. Escolha quatro ou cinco palavras aleatórias sem conexão lógica entre si, una-as e insira números e símbolos entre elas. O resultado costuma ser mais longo, mais forte e mais fácil de lembrar do que uma sequência aleatória de caracteres soltos.
- Nunca reutilize a senha em outro serviço. Cada conta relevante — e-mail, banco, redes sociais, trabalho — deve ter uma senha exclusiva, sem exceções.
- Armazene a senha em um gerenciador confiável. Decorar dezenas de senhas únicas e complexas não é realista para ninguém; um gerenciador resolve esse problema com segurança.
Dica Prática: Uma técnica que funciona bem na prática é criar uma frase-senha absurda e visual, do tipo “Elefante7!Guarda-chuva#Roxo”, que mistura aleatoriedade com uma imagem mental fácil de reter.
Frase-Senha vs. Senha Tradicional: Qual Escolher
Uma dúvida frequente é se compensa mais usar uma senha tradicional curta e complexa ou uma frase-senha longa. A tabela a seguir resume as principais diferenças observadas na prática:
| Critério | Senha Tradicional Curta | Frase-Senha Longa |
|---|---|---|
| Comprimento típico | 8 a 12 caracteres | 16 a 30 caracteres |
| Facilidade de memorização | Baixa | Alta |
| Resistência a força bruta | Moderada | Alta |
| Resistência a ataques de dicionário | Baixa (se usar palavras) | Alta (se palavras forem aleatórias) |
| Facilidade de digitação em celular | Alta | Moderada |
Na prática, para contas de altíssima importância — e-mail principal, conta bancária, gerenciador de senhas mestre — a frase-senha longa costuma ser a escolha mais equilibrada entre segurança e usabilidade.
[LINK INTERNO: “o que é autenticação de dois fatores” – link para artigo sobre 2FA]
Gerenciadores de Senha: Vale a Pena Usar?
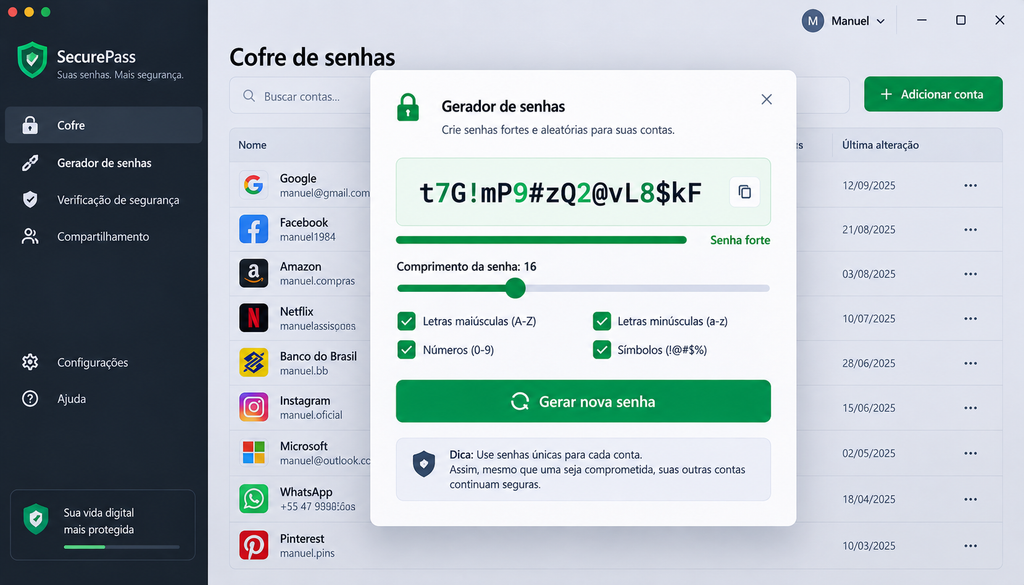
Um gerenciador de senhas é um aplicativo que cria, armazena e preenche automaticamente senhas complexas e únicas para cada serviço, protegido por uma única senha mestra. Na prática, esse tipo de ferramenta resolve o maior obstáculo da segurança digital pessoal: a impossibilidade humana de memorizar dezenas de combinações fortes e diferentes.
Vantagens observadas no uso diário desse tipo de ferramenta:
- Geração automática de senhas aleatórias, eliminando o viés humano de criar padrões previsíveis.
- Preenchimento automático em sites e aplicativos, reduzindo o risco de digitar a senha em uma página falsa de phishing.
- Alerta de vazamento, avisando quando alguma senha armazenada aparece em bancos de dados comprometidos conhecidos.
- Sincronização entre dispositivos, permitindo acesso seguro tanto no computador quanto no celular.
Por outro lado, é importante ter em mente algumas limitações: a senha mestra do gerenciador precisa ser extremamente forte e memorizada apenas por você, já que ela protege todas as demais. Perder esse acesso sem um método de recuperação configurado pode significar perder o acesso a todas as senhas armazenadas.
Fonte: Radar Digital
Autenticação em Dois Fatores: A Camada Extra de Proteção
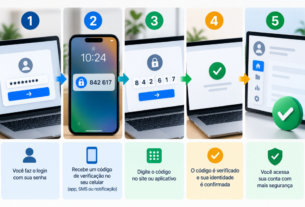
Mesmo a senha mais forte pode ser comprometida em situações fora do controle do usuário, como um vazamento em massa de um serviço online. É aqui que a autenticação em dois fatores (2FA) se torna indispensável.
Esse mecanismo exige uma segunda confirmação além da senha — geralmente um código enviado por SMS, gerado por um aplicativo autenticador, ou uma chave física de segurança. Na prática, mesmo que um criminoso descubra a senha, o acesso continua bloqueado sem essa segunda etapa.
Atenção: Códigos por SMS são melhores do que nenhuma proteção adicional, mas aplicativos autenticadores (como Google Authenticator ou Microsoft Authenticator) oferecem uma camada mais resistente, já que não dependem do número de celular, alvo de golpes como a clonagem de chip.
Recomenda-se ativar a autenticação em dois fatores prioritariamente em:
- Conta de e-mail principal, já que ela costuma ser usada para recuperar acesso a outras contas.
- Aplicativos bancários e de pagamento.
- Redes sociais com grande volume de dados pessoais e contatos.
- O próprio gerenciador de senhas, se a ferramenta escolhida oferecer essa opção.
[LINK INTERNO: “como identificar um e-mail de phishing” – link para artigo sobre golpes digitais]
Com Que Frequência Trocar Suas Senhas
Por muito tempo, a recomendação padrão era trocar senhas a cada 60 ou 90 dias, independentemente de qualquer indício de problema. Essa orientação mudou: trocar senhas com frequência excessiva, sem motivo concreto, costuma levar as pessoas a criar variações previsíveis da senha anterior (como apenas mudar um número no final), o que na prática reduz a segurança em vez de aumentá-la.
A recomendação atual, seguida por diversas instituições de segurança digital, é trocar a senha imediatamente quando:
- Houver notificação de vazamento envolvendo o serviço utilizado.
- Um gerenciador de senhas ou ferramenta de verificação indicar que a senha apareceu em um banco de dados comprometido.
- Houver suspeita de acesso não autorizado à conta, como login de um local ou dispositivo desconhecido.
- A senha tiver sido compartilhada com alguém, mesmo que temporariamente.
Fora essas situações, o foco deve estar na força e na unicidade da senha, não em uma troca periódica arbitrária.
Senhas Fortes em Dispositivos Móveis e Aplicativos Bancários
O celular se tornou o principal ponto de acesso a contas sensíveis para grande parte dos brasileiros, o que exige atenção redobrada. Além de senhas fortes, vale reforçar algumas práticas específicas para uso móvel:
- Ative o bloqueio biométrico (digital ou reconhecimento facial) como camada adicional, mas nunca como substituto de uma senha forte de backup.
- Evite salvar senhas em blocos de notas ou aplicativos de mensagens, já que esses locais não possuem criptografia adequada para esse fim.
- Desconfie de links recebidos por SMS ou WhatsApp pedindo atualização de senha bancária — bancos legítimos não costumam solicitar esse tipo de ação por mensagem.
- Mantenha o sistema operacional e os aplicativos sempre atualizados, já que atualizações frequentemente corrigem falhas de segurança exploradas por golpes.
Dica Prática: Ao configurar um aplicativo bancário novo, aproveite o momento para revisar se a senha usada ali é exclusiva e não foi reaproveitada de nenhum outro serviço.
Conclusão
Criar uma senha forte não exige memória excepcional nem conhecimento técnico avançado — exige aplicar alguns critérios de forma consistente. Priorize o comprimento (pelo menos 14 caracteres), combine tipos diferentes de caractere, evite qualquer informação pessoal ou palavra de dicionário, e jamais reutilize a mesma senha em serviços diferentes.
Um gerenciador de senhas confiável resolve o maior desafio prático dessa equação, permitindo usar combinações únicas e complexas em cada conta sem depender da memória. Some a isso a autenticação em dois fatores nas contas mais importantes, e o nível de proteção sobe consideravelmente, mesmo diante de vazamentos que estão fora do seu controle.
Coloque essas mudanças em prática aos poucos, começando pelas contas mais críticas — e-mail principal e aplicativos bancários — e depois expandindo para o restante. Salve este guia para consultar sempre que precisar criar ou revisar uma senha.
Perguntas Frequentes
Quanto tempo leva para uma senha forte ser quebrada por um invasor? Depende diretamente do comprimento e da complexidade. Uma senha de 8 caracteres simples pode cair em minutos com hardware comum, enquanto uma combinação de 14 ou mais caracteres, misturando letras, números e símbolos, pode levar séculos para ser descoberta por força bruta com a tecnologia disponível atualmente. Por isso o comprimento é sempre o fator mais decisivo.
É seguro anotar senhas em papel? Anotar em papel guardado em local físico seguro é mais seguro do que salvar em um arquivo de texto no computador ou em aplicativos de mensagens, mas não é prático para o dia a dia digital. A alternativa mais segura e funcional continua sendo um gerenciador de senhas criptografado, que elimina a necessidade de anotações e reduz o risco de exposição acidental.
Vale mais a pena usar uma frase-senha ou uma senha aleatória tradicional? Para contas de altíssima importância, uma frase-senha longa formada por palavras aleatórias sem conexão lógica costuma oferecer o melhor equilíbrio entre segurança e memorização. Já senhas totalmente aleatórias geradas por um gerenciador são ideais para contas secundárias, já que não precisam ser memorizadas manualmente.
Preciso trocar todas as minhas senhas com frequência mesmo sem indício de problema? Não é mais a recomendação padrão. Trocas frequentes e sem motivo tendem a gerar variações previsíveis, o que reduz a segurança real. O ideal é trocar imediatamente diante de vazamentos confirmados, suspeita de acesso indevido, ou quando uma ferramenta de verificação indicar exposição da senha em algum banco de dados comprometido.
A autenticação em dois fatores substitui a necessidade de uma senha forte? Não. As duas camadas se complementam. A senha forte continua sendo a primeira barreira de proteção, e a autenticação em dois fatores impede o acesso mesmo que essa primeira barreira seja comprometida em um vazamento. Usar apenas uma das duas deixa a conta significativamente mais vulnerável.
Existe risco em usar o mesmo gerenciador de senhas em todos os dispositivos? Não, desde que o gerenciador escolhido utilize criptografia de ponta a ponta e a senha mestra seja forte e exclusiva. Pelo contrário: sincronizar entre dispositivos costuma aumentar a segurança prática, já que evita que o usuário volte a criar senhas fracas por comodidade em um aparelho onde o gerenciador não está disponível.
Como saber se alguma das minhas senhas já vazou? A maioria dos gerenciadores de senha modernos oferece verificação automática contra bancos de dados de vazamentos conhecidos, alertando quais contas precisam de troca imediata. Também existem ferramentas gratuitas e confiáveis disponíveis online especificamente para essa checagem, bastando informar o e-mail associado à conta.
Sou licenciado no eixo tecnológico e possuo formação em Segurança de Endpoints pela Cisco.
Criei o Radar Digital Brasil para compartilhar conteúdos sobre tecnologia, inteligência artificial, segurança digital, notebooks e inovação, de forma clara e acessível.
Meu objetivo é transformar informação tecnológica em conhecimento útil para o dia a dia.