Atualizado em 16/09/2026 às 03:27
Você já recebeu um código de 6 dígitos por SMS ou aplicativo logo depois de digitar a senha de alguma conta e ficou se perguntando por que esse passo extra é tão insistentemente recomendado? Essa etapa chama-se autenticação de dois fatores, e ela é hoje uma das medidas mais eficazes para impedir que alguém acesse suas contas mesmo tendo descoberto sua senha.
Vazamentos de dados expõem, todos os anos, milhões de combinações de e-mail e senha no Brasil, muitas delas reutilizadas em vários serviços diferentes. Quando uma dessas combinações vaza, golpistas testam automaticamente o mesmo par de credenciais em bancos, redes sociais e lojas online, técnica conhecida como “credential stuffing”. A autenticação de dois fatores é justamente a barreira que impede esse tipo de ataque de funcionar, mesmo quando a senha já está comprometida.
Depois de configurar esse recurso em contas de e-mail, bancos digitais e redes sociais de dezenas de usuários que já haviam sofrido tentativas de invasão, observamos que grande parte das pessoas evita ativar a autenticação de dois fatores por acreditar que o processo é complicado ou vai atrapalhar o acesso rápido às contas no dia a dia. Na prática, a configuração leva poucos minutos e o impacto no uso cotidiano é mínimo.
Neste guia, você vai entender exatamente como funciona a autenticação de dois fatores, quais são os diferentes métodos disponíveis, como configurá-la nos serviços mais usados no Brasil, e o que fazer caso perca o acesso ao segundo fator, uma das dúvidas mais comuns de quem está ativando esse recurso pela primeira vez.
O Que É Autenticação de Dois Fatores e Por Que Ela Existe
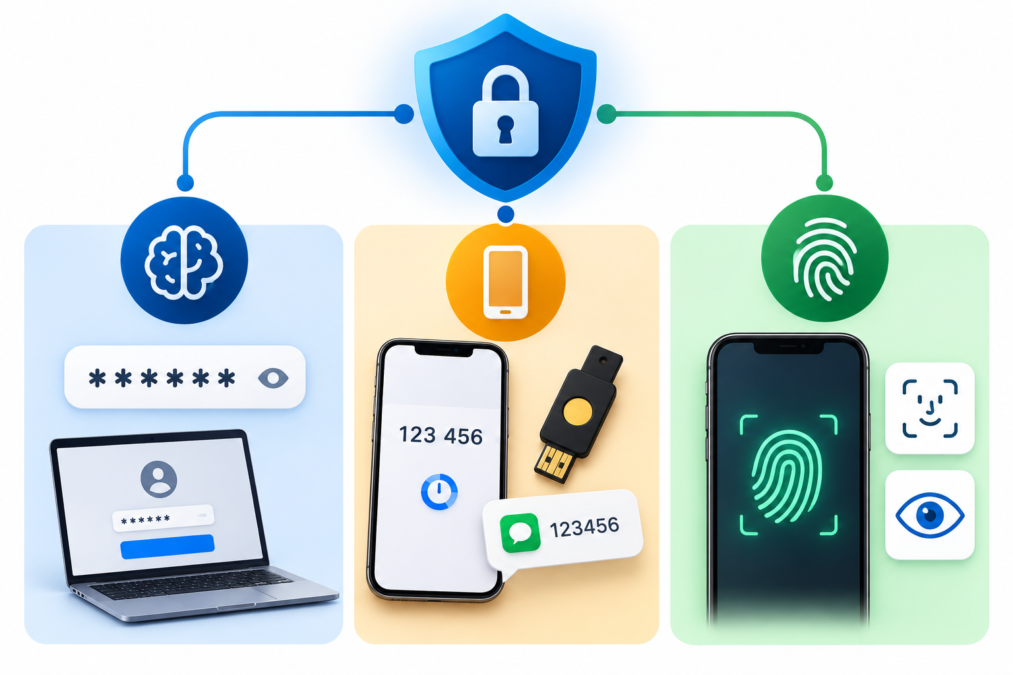
A autenticação de dois fatores, também chamada de 2FA ou verificação em duas etapas, é um método de segurança que exige duas formas diferentes de comprovação de identidade antes de liberar o acesso a uma conta. A lógica por trás do sistema é simples: em vez de depender apenas de “algo que você sabe” (a senha), o serviço também exige “algo que você tem” (o celular) ou “algo que você é” (a impressão digital).
Essa combinação torna o acesso indevido muito mais difícil, já que um golpista precisaria não apenas descobrir sua senha, mas também ter acesso físico ao seu celular ou a outro dispositivo vinculado à conta. Segundo dados divulgados por grandes provedores de serviços digitais, contas com autenticação de dois fatores ativa têm uma redução de mais de 90% no risco de comprometimento por ataques automatizados, mesmo quando a senha já foi exposta em algum vazamento.
Os três fatores de autenticação
- Algo que você sabe: a senha ou um PIN numérico, o fator mais tradicional e também o mais vulnerável isoladamente.
- Algo que você tem: o celular, uma chave física de segurança ou um cartão de token, usado para gerar ou receber o segundo código.
- Algo que você é: biometria, como impressão digital ou reconhecimento facial, cada vez mais comum em bancos e aplicativos financeiros.
Dica Prática: A autenticação de dois fatores mais eficaz combina fatores de categorias diferentes. Pedir duas senhas, por exemplo, não é considerado 2FA de verdade, já que ambas pertencem à mesma categoria de “algo que você sabe”.
Fonte: Radar Digital
Como Funciona o Processo na Prática, Passo a Passo
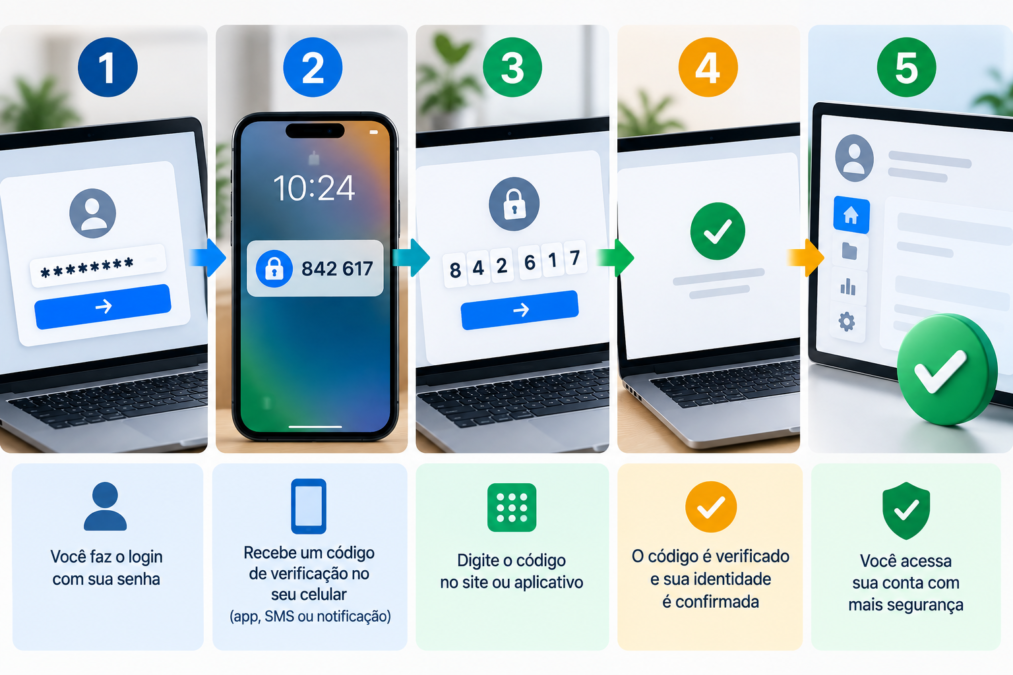
Entender o fluxo completo ajuda a perder o receio de que a autenticação de dois fatores seja complicada. Na maioria dos serviços, o processo segue praticamente a mesma sequência lógica, independentemente do aplicativo ou site utilizado.
Fluxo padrão de login com 2FA ativado
- Digite seu e-mail ou nome de usuário e a senha normalmente. Essa é a primeira etapa de verificação, igual a qualquer login tradicional.
- O sistema solicita o segundo fator de autenticação. Dependendo da configuração, isso pode ser um código enviado por SMS, gerado por um aplicativo autenticador ou uma notificação push para aprovar.
- Você fornece o código ou aprova a notificação. Esse passo geralmente leva menos de 15 segundos quando o método escolhido é um aplicativo autenticador.
- O sistema libera o acesso à conta. A partir desse momento, muitos serviços permitem “confiar” no dispositivo por um período, evitando repetir o processo a cada login no mesmo aparelho.
- Em caso de código incorreto ou expirado, é possível solicitar um novo. A maioria dos sistemas permite gerar um novo código após 30 a 60 segundos, tempo padrão de validade da maioria dos aplicativos autenticadores.
Atenção: Se você receber um código de verificação sem ter solicitado login em nenhum serviço, isso é um forte indício de que alguém está tentando acessar sua conta com sua senha. Nesse caso, troque a senha imediatamente, mesmo sem informar o código recebido.
Principais Métodos de Autenticação de Dois Fatores
Nem todos os métodos de 2FA oferecem o mesmo nível de proteção. Conhecer as diferenças ajuda a escolher a opção mais adequada para cada tipo de conta, priorizando maior segurança nas contas mais sensíveis, como e-mail principal e banco.
| Método | Nível de segurança | Facilidade de uso | Observação |
|---|---|---|---|
| Código por SMS | Médio | Alta | Vulnerável a golpes de troca de chip (SIM swap) |
| Aplicativo autenticador | Alto | Alta | Não depende de sinal de celular ou operadora |
| Notificação push | Alto | Muito alta | Comum em bancos e grandes plataformas |
| Chave física de segurança | Muito alto | Média | Recomendada para contas de altíssima importância |
| Biometria | Alto | Muito alta | Depende de suporte do dispositivo utilizado |
Por que o SMS é o método menos recomendado
O código por SMS, embora seja o mais popular por não exigir instalação de nenhum aplicativo adicional, apresenta uma vulnerabilidade específica: o golpe de troca de chip, também chamado de SIM swap. Nesse golpe, o criminoso convence a operadora de telefonia a transferir o número da vítima para um chip sob seu controle, passando a receber todos os SMS, incluindo códigos de verificação.
Aplicativos autenticadores, como Google Authenticator, Microsoft Authenticator e Authy, eliminam essa vulnerabilidade porque geram os códigos localmente no aparelho, sem depender de rede de telefonia ou internet no momento da geração. Essa é uma das razões pelas quais especialistas em segurança recomendam migrar do SMS para um aplicativo autenticador sempre que o serviço oferecer essa opção.
Existe ainda uma diferença técnica importante entre os aplicativos autenticadores e o SMS: o código gerado por aplicativo segue um padrão chamado TOTP (Time-based One-Time Password), que combina uma chave secreta compartilhada no momento da configuração com o horário atual do dispositivo para gerar um número que muda automaticamente a cada 30 segundos. Como esse cálculo acontece inteiramente dentro do aparelho, não existe transmissão de dados que possa ser interceptada, diferente do SMS, que trafega pela rede da operadora e pode, em teoria, ser monitorado ou redirecionado.
Vale destacar também que perder o celular com o aplicativo autenticador instalado não significa necessariamente perder o acesso às contas protegidas, desde que os códigos de backup gerados no momento da ativação tenham sido guardados em local seguro, ponto que será detalhado mais adiante neste guia.
Como Ativar a Autenticação de Dois Fatores nos Principais Serviços
A boa notícia é que praticamente todos os serviços relevantes usados no Brasil já oferecem 2FA, geralmente escondido dentro das configurações de segurança da conta. O processo costuma ser semelhante entre plataformas, ainda que o caminho exato varie.
Onde encontrar a opção de 2FA nos serviços mais comuns:
- Gmail e contas Google: acesse “Gerenciar sua Conta Google”, depois “Segurança” e procure por “Verificação em duas etapas”.
- WhatsApp: vá em Configurações, depois “Conta” e selecione “Confirmação em duas etapas”, que adiciona um PIN numérico à sua conta.
- Instagram e Facebook: dentro de “Configurações e privacidade”, busque por “Segurança e login” e ative a “Autenticação de dois fatores”.
- Bancos digitais: geralmente já ativado por padrão, mas é possível verificar e reforçar o método usado na seção “Segurança” do aplicativo do banco.
- Microsoft e contas corporativas: disponível em “Segurança da conta Microsoft”, na opção “Verificação em duas etapas”.
Melhor Prática: Ao ativar a autenticação de dois fatores em qualquer serviço, sempre salve os códigos de backup fornecidos no momento da configuração em um local seguro e offline, como um caderno físico ou um gerenciador de senhas, e não apenas em uma captura de tela no próprio celular.
O Que Fazer Se Perder Acesso ao Segundo Fator
Uma das maiores preocupações de quem está ativando a autenticação de dois fatores pela primeira vez é: “e se eu perder ou trocar de celular?”. Essa é uma dúvida legítima, já que sem um plano de recuperação, é possível ficar temporariamente impedido de acessar a própria conta.
A maioria dos serviços sérios já prevê esse cenário e oferece mecanismos específicos de recuperação, desde que configurados com antecedência. Ignorar essa etapa no momento da ativação é um dos erros mais comuns que observamos em usuários que buscaram ajuda depois de ficar bloqueados fora de suas próprias contas.
Formas de garantir acesso mesmo perdendo o segundo fator:
- Salve os códigos de backup fornecidos durante a configuração, geralmente uma lista de 8 a 10 códigos de uso único.
- Cadastre mais de um método de autenticação quando o serviço permitir, como aplicativo autenticador e número de telefone reserva simultaneamente.
- Mantenha um e-mail de recuperação atualizado e com autenticação de dois fatores própria, já que ele costuma ser o canal usado para provar identidade em caso de perda de acesso.
- Ao trocar de celular, transfira a configuração do aplicativo autenticador antes de resetar ou vender o aparelho antigo, evitando ficar sem acesso aos códigos existentes.
Caso todos os métodos de recuperação falhem, a maioria das grandes plataformas oferece um processo de verificação manual de identidade, que pode envolver envio de documento e comprovação de propriedade da conta, mas costuma levar de alguns dias a até duas semanas para ser concluído.
Autenticação de Dois Fatores é Suficiente ou Preciso de Mais Camadas?
Um erro comum é acreditar que, depois de ativar a autenticação de dois fatores, a conta está completamente imune a qualquer tipo de invasão. Na prática, o 2FA é uma camada adicional muito eficaz, mas funciona melhor quando combinado com outros hábitos de segurança já consolidados, formando um conjunto de proteções que se reforçam mutuamente.
Camadas complementares que aumentam a proteção geral da conta:
- Uma senha longa e exclusiva para cada serviço, evitando que um vazamento em um site comprometa outras contas.
- Atenção redobrada a mensagens de phishing, já que golpes mais sofisticados conseguem capturar até o código de verificação em tempo real através de páginas falsas.
- Revisão periódica dos dispositivos conectados à conta, disponível nas configurações de segurança da maioria dos serviços, permitindo identificar e remover acessos não reconhecidos.
- Atualização do sistema operacional e dos aplicativos do celular, já que falhas de segurança conhecidas e não corrigidas podem ser exploradas mesmo com 2FA ativo.
Pensar na autenticação de dois fatores como parte de um conjunto de práticas, e não como uma solução isolada e definitiva, é o que realmente garante um nível de proteção consistente ao longo do tempo.
Veja também: https://radardigitalbrasil.com/como-proteger-seus-dados-pessoais-online/
Aprenda mais sobre: https://radardigitalbrasil.com/como-criar-senha-forte/
Conclusão
A autenticação de dois fatores é, hoje, uma das formas mais simples e eficazes de proteger contas online contra o tipo de ataque mais comum: o uso de senhas vazadas em outros serviços. Entender como o processo funciona, escolher métodos mais seguros como aplicativos autenticadores em vez de SMS, e guardar corretamente os códigos de backup são os três pilares para usar esse recurso sem dor de cabeça no dia a dia.
O investimento de poucos minutos para ativar a verificação em duas etapas nas contas mais importantes — e-mail principal, banco e redes sociais — reduz drasticamente o risco de invasão, mesmo diante de vazamentos de dados que estão cada vez mais frequentes. Não é uma proteção contra tudo, mas é, sem dúvida, uma das barreiras mais eficientes disponíveis gratuitamente para qualquer usuário.
Se você ainda não ativou a autenticação de dois fatores no seu e-mail principal, esse é o primeiro passo prático a colocar em ação depois de terminar de ler este guia. Salve este conteúdo para consultar sempre que for configurar esse recurso em um novo serviço.
Perguntas Frequentes
Quanto tempo leva para configurar a autenticação de dois fatores? Na maioria dos serviços, o processo completo leva entre 3 e 5 minutos, incluindo a instalação de um aplicativo autenticador, caso ainda não o tenha. Serviços que já oferecem notificação push direta pelo próprio aplicativo, como bancos digitais, costumam ter uma configuração ainda mais rápida.
A autenticação de dois fatores funciona sem internet? Sim, no caso dos aplicativos autenticadores, como Google Authenticator, os códigos são gerados localmente no aparelho usando um algoritmo baseado em tempo, sem necessidade de conexão com a internet no momento da geração. Já métodos como SMS e notificação push dependem de sinal de celular ou internet para funcionar.
É possível usar autenticação de dois fatores em mais de um celular? Sim, a maioria dos aplicativos autenticadores permite configurar a mesma conta em múltiplos dispositivos durante o processo inicial de configuração, escaneando o mesmo código QR em cada aparelho. Isso é especialmente útil como forma de backup, evitando ficar sem acesso caso um dos celulares seja perdido.
Vale a pena comprar uma chave física de segurança? Para a maioria dos usuários comuns, um aplicativo autenticador já oferece proteção mais do que suficiente. Chaves físicas, com custo entre R$ 150 e R$ 400, fazem mais sentido para jornalistas, ativistas, executivos ou qualquer pessoa que lide com informações extremamente sensíveis e seja alvo potencial de ataques direcionados.
Autenticação de dois fatores impede completamente que minha conta seja invadida? Reduz drasticamente o risco, mas não elimina por completo. Golpes mais sofisticados de phishing, que criam páginas falsas capazes de capturar tanto a senha quanto o código de verificação em tempo real, ainda podem comprometer contas mesmo com 2FA ativo. Por isso, verificar sempre o endereço do site antes de inserir qualquer dado continua sendo essencial.
O que acontece se eu trocar de celular sem transferir a autenticação de dois fatores? Você pode ficar temporariamente sem acesso à conta, já que o aplicativo autenticador do celular antigo não estará mais disponível. Nesses casos, os códigos de backup salvos no momento da configuração são a forma mais rápida de recuperar o acesso, sem precisar passar pelo processo mais demorado de verificação manual de identidade.
Bancos brasileiros são obrigados a oferecer autenticação de dois fatores? Sim, o Banco Central exige que instituições financeiras adotem múltiplos fatores de autenticação para operações consideradas de maior risco, como transferências acima de determinados valores e alterações cadastrais sensíveis. Por isso, a maioria dos aplicativos bancários já vem com essa camada de segurança ativada por padrão, sem necessidade de configuração manual pelo usuário.
Sou licenciado no eixo tecnológico e possuo formação em Segurança de Endpoints pela Cisco.
Criei o Radar Digital Brasil para compartilhar conteúdos sobre tecnologia, inteligência artificial, segurança digital, notebooks e inovação, de forma clara e acessível.
Meu objetivo é transformar informação tecnológica em conhecimento útil para o dia a dia.