Atualizado em 16/09/2026 às 03:24
Um vazamento de dados envolvendo milhões de CPFs, e-mails e senhas de brasileiros já deixou de ser notícia rara para se tornar um evento praticamente recorrente no noticiário de tecnologia. Entre golpes pelo WhatsApp, phishing bancário e senhas reutilizadas em dezenas de serviços diferentes, saber como proteger seus dados dessoais online passou de uma precaução opcional para uma necessidade prática no dia a dia de qualquer pessoa conectada à internet.
O Brasil está entre os países mais afetados por incidentes de vazamento de dados na América Latina, com relatórios de cibersegurança apontando centenas de milhões de registros expostos em diferentes incidentes ao longo dos últimos anos. Esse cenário se agrava quando consideramos que boa parte da população ainda utiliza a mesma senha em múltiplos serviços, uma prática que transforma um único vazamento em uma porta de entrada para o comprometimento de diversas contas simultaneamente.
Depois de acompanhar de perto casos reais de comprometimento de contas, orientar pessoas na recuperação de perfis invadidos e testar diferentes ferramentas de proteção ao longo dos anos, é possível afirmar que a maioria dos incidentes de segurança digital enfrentados por usuários comuns não decorre de ataques sofisticados, mas sim de hábitos básicos de proteção que não foram adotados — senhas fracas, ausência de autenticação em duas etapas e cliques precipitados em links suspeitos.
Neste guia completo, você vai aprender práticas concretas para proteger seus dados pessoais online, entender os principais riscos enfrentados no dia a dia digital, e construir uma rotina de segurança digital que reduz significativamente as chances de ser vítima de golpes, vazamentos e invasões de conta.
Por que proteger dados pessoais online se tornou tão importante
Antes de detalhar as práticas específicas de proteção, vale entender a dimensão real do problema, já que essa compreensão ajuda a manter a consistência necessária na adoção de hábitos de segurança ao longo do tempo.
Dados pessoais como CPF, e-mail, senhas, número de telefone e informações bancárias, quando expostos, podem ser utilizados por criminosos para diversos fins prejudiciais:
- Abertura de contas e empréstimos fraudulentos em nome da vítima, utilizando dados vazados como CPF e comprovantes de endereço obtidos ilegalmente.
- Golpes de engenharia social direcionados, onde criminosos utilizam informações pessoais reais para tornar tentativas de fraude mais convincentes, como fingir ser um familiar ou representante de uma empresa conhecida.
- Venda de dados na internet, onde pacotes de informações pessoais são comercializados para outros criminosos que utilizarão essas informações para diferentes tipos de fraude.
- Sequestro de contas em redes sociais e aplicativos de mensagem, frequentemente utilizado para aplicar golpes contra os próprios contatos da vítima, explorando a confiança existente nessas relações.
Dica Prática: Trate suas informações pessoais como você trataria dinheiro físico: você não deixaria sua carteira aberta em qualquer lugar, e o mesmo cuidado deveria ser aplicado a dados como CPF, senhas e informações bancárias compartilhadas online.
Fonte: Radar Digital
Senhas fortes: a primeira linha de defesa
Apesar de ser uma das recomendações de segurança mais conhecidas, a criação de senhas fortes e únicas continua sendo negligenciada por grande parte dos usuários, tornando esse um dos pontos mais vulneráveis na proteção de dados pessoais online.
O que caracteriza uma senha realmente segura
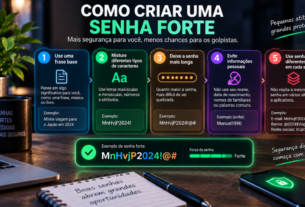
Uma senha forte deve combinar diversos elementos que dificultam tentativas de descoberta, seja por adivinhação ou por ataques automatizados de força bruta:
- Comprimento mínimo de 12 caracteres, já que senhas mais longas exigem exponencialmente mais tempo e poder computacional para serem descobertas por tentativa e erro.
- Combinação de letras maiúsculas, minúsculas, números e símbolos, aumentando significativamente a quantidade de combinações possíveis que um invasor precisaria testar.
- Ausência de informações pessoais óbvias, como data de nascimento, nome de familiares ou sequências simples como “123456”, frequentemente utilizadas em tentativas de invasão.
- Unicidade entre diferentes serviços, evitando reutilizar a mesma senha em múltiplas contas, prática que transforma um único vazamento em risco generalizado.
Como gerenciar múltiplas senhas sem esquecer
Manter senhas únicas e complexas para dezenas de serviços diferentes seria praticamente impossível de memorizar sem ajuda. Gerenciadores de senha, disponíveis tanto gratuitamente quanto em versões pagas com recursos adicionais, resolvem esse problema armazenando todas as senhas de forma criptografada, exigindo que o usuário memorize apenas uma senha mestra para acessar o restante.
Atenção: Evite anotar senhas em blocos de notas do celular, papéis físicos visíveis ou planilhas sem proteção, práticas comuns mas que comprometem significativamente a segurança caso o dispositivo seja perdido, roubado ou acessado por terceiros.
Veja mais sobre: Como Criar uma Senha Forte: Guia Completo 2026
Autenticação em duas etapas: uma camada extra essencial
Mesmo com uma senha forte, contar apenas com esse único fator de proteção deixa suas contas vulneráveis caso a senha seja descoberta por algum meio, seja vazamento, phishing ou outro método. A autenticação em duas etapas (também conhecida como verificação em duas etapas ou 2FA) adiciona uma camada adicional de segurança que reduz drasticamente o risco de acesso não autorizado.
Esse recurso funciona exigindo, além da senha, uma segunda confirmação de identidade, geralmente por meio de:
- Código enviado por SMS ou e-mail, opção mais simples de configurar, embora menos segura do que as alternativas seguintes, já que SMS pode ser interceptado em ataques mais sofisticados.
- Aplicativos autenticadores, como Google Authenticator ou Microsoft Authenticator, que geram códigos temporários diretamente no dispositivo, sem depender de conexão com a internet no momento da geração do código.
- Chaves de segurança físicas, dispositivos USB ou compatíveis com NFC que oferecem o nível mais alto de proteção, embora exijam investimento adicional e sejam mais utilizadas por usuários com necessidades de segurança elevadas.
Na prática, mesmo que um criminoso descubra sua senha através de um vazamento ou tentativa de phishing, a autenticação em duas etapas impede o acesso à conta sem a segunda confirmação, que geralmente está vinculada a um dispositivo físico que só você possui.
Melhor Prática: Ative a autenticação em duas etapas prioritariamente em contas críticas, como e-mail principal, contas bancárias e redes sociais mais utilizadas. O e-mail principal merece atenção especial, já que frequentemente é utilizado para recuperar acesso a outras contas em caso de esquecimento de senha.
Você pode gostar também: https://radardigitalbrasil.com/autenticacao-dois-fatores-como-funciona/
Identificando e evitando tentativas de phishing
O phishing continua sendo uma das técnicas mais utilizadas por criminosos para obter dados pessoais, justamente por explorar a confiança e a pressa dos usuários em vez de vulnerabilidades técnicas complexas.
Como funcionam as tentativas de phishing mais comuns
Esses golpes geralmente se apresentam como comunicações aparentemente legítimas de bancos, empresas conhecidas ou até mesmo órgãos governamentais, solicitando que a vítima clique em um link e informe dados pessoais ou bancários em uma página falsa que imita visualmente o serviço original.
Sinais que ajudam a identificar tentativas de phishing incluem:
- Urgência excessiva na comunicação, como ameaças de bloqueio de conta ou perda de benefícios caso a ação não seja tomada imediatamente, uma tática comum para induzir decisões precipitadas sem verificação cuidadosa.
- Endereços de e-mail ou links levemente diferentes do oficial, com pequenas alterações que passam despercebidas em uma leitura rápida, como trocar uma letra ou adicionar caracteres extras ao domínio.
- Solicitação de dados que a empresa legítima normalmente não pediria por e-mail ou mensagem, como senha completa, código de segurança do cartão ou token de autenticação.
- Erros de gramática e formatação inconsistente, embora tentativas mais sofisticadas de phishing tenham reduzido significativamente esse tipo de erro nos últimos anos.
Atenção: Nunca clique diretamente em links recebidos por e-mail ou mensagem para acessar contas bancárias ou serviços importantes. Prefira digitar o endereço diretamente no navegador ou utilizar o aplicativo oficial, eliminando o risco de ser direcionado para uma página falsa.
Leia Mais Sobre: https://radardigitalbrasil.com/phishing-como-identificar-e-evitar-esse-golpe/
Cuidados específicos com redes Wi-Fi públicas
Redes Wi-Fi públicas, disponíveis em cafés, aeroportos, shoppings e outros espaços comuns, representam conveniência considerável, mas também trazem riscos específicos de segurança que merecem atenção redobrada ao lidar com dados pessoais.
Como essas redes geralmente não exigem autenticação forte e podem ser configuradas por criminosos disfarçadas de redes legítimas, existe o risco de interceptação de dados transmitidos, especialmente em conexões não criptografadas.
| Atividade | Risco em Wi-Fi público | Recomendação |
|---|---|---|
| Navegação geral e leitura de notícias | Baixo | Pode ser feito normalmente |
| Acesso a redes sociais | Moderado | Preferir dados móveis quando possível |
| Acesso a contas bancárias | Alto | Evitar completamente, usar dados móveis |
| Compras online com cartão | Alto | Evitar completamente, usar dados móveis |
| Login em contas de trabalho | Alto | Utilizar VPN corporativa quando disponível |
Uma alternativa para quem precisa utilizar redes públicas com mais frequência é o uso de uma VPN (Virtual Private Network), que cria uma camada criptografada de proteção para os dados transmitidos, dificultando significativamente a interceptação por terceiros conectados à mesma rede.
Protegendo dados em redes sociais e aplicativos de mensagem
Redes sociais e aplicativos de mensagem concentram uma quantidade significativa de dados pessoais, desde informações básicas de perfil até conversas privadas e conexões sociais, tornando essas plataformas alvos frequentes de tentativas de invasão e golpes.
Algumas práticas específicas ajudam a proteger essas contas:
- Revisar periodicamente as configurações de privacidade, limitando quem pode ver informações pessoais, fotos e publicações, especialmente em perfis que não precisam ser completamente públicos.
- Desconfiar de solicitações de amizade ou conexão de perfis desconhecidos, especialmente aqueles com poucas publicações, fotos genéricas ou conexões em comum suspeitas.
- Nunca compartilhar códigos de verificação recebidos por SMS ou aplicativo, mesmo que a solicitação pareça vir de um contato conhecido, já que contas comprometidas são frequentemente utilizadas para solicitar esse tipo de código de outras pessoas da lista de contatos.
- Ativar notificações de login em novos dispositivos, recurso disponível na maioria das plataformas, que alerta imediatamente caso alguém tente acessar sua conta de um aparelho não reconhecido.
Golpes envolvendo o sequestro de contas do WhatsApp, por exemplo, seguem um padrão comum: o criminoso solicita o código de verificação enviado por SMS, alegando ter enviado por engano, e depois utiliza o acesso obtido para aplicar golpes contra os contatos da vítima, explorando a confiança já estabelecida nessas relações.
[LINK INTERNO: “golpes pelo whatsapp como se proteger” – link para guia completo sobre os golpes mais comuns e como identificá-los]
Compras online seguras e proteção de dados financeiros
Fazer compras pela internet envolve compartilhar dados financeiros sensíveis, como número de cartão de crédito, tornando esse um momento crítico para aplicar cuidados adicionais de segurança digital.
Antes de finalizar uma compra online, alguns cuidados reduzem significativamente os riscos:
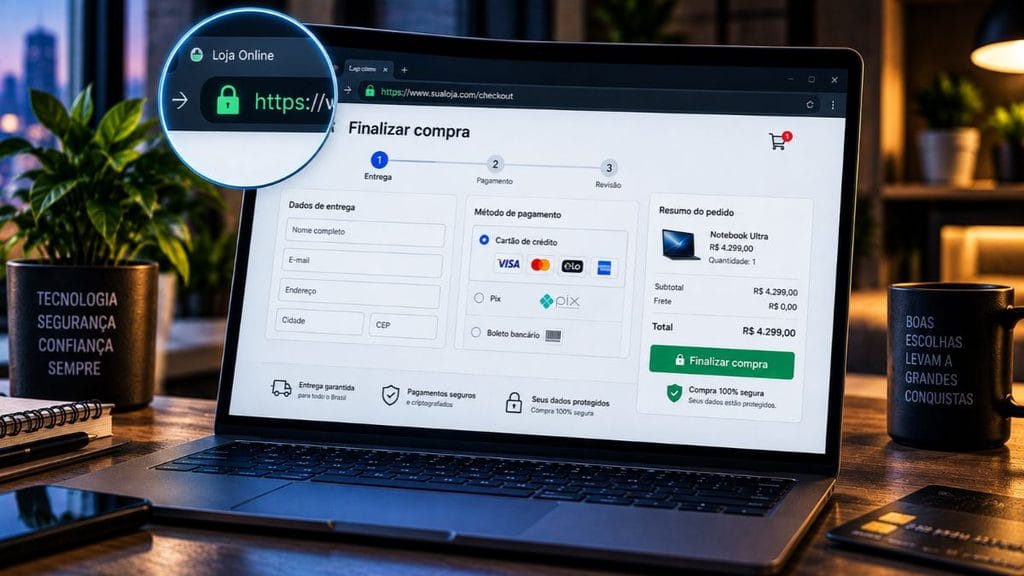
- Verifique se o site utiliza conexão segura (HTTPS), identificável pelo ícone de cadeado ao lado do endereço no navegador, indicando que os dados transmitidos estão criptografados durante a transação.
- Pesquise a reputação da loja antes da primeira compra, especialmente em sites menos conhecidos, verificando avaliações em plataformas independentes e reclamações registradas em órgãos de defesa do consumidor.
- Prefira métodos de pagamento com proteção adicional, como cartões de crédito com sistema de contestação de compra, em vez de transferências diretas ou PIX para lojas desconhecidas, que oferecem menos possibilidade de reversão em caso de golpe.
- Evite salvar dados completos de cartão em sites com histórico de uso pouco frequente, reduzindo a exposição em caso de eventual vazamento de dados da própria loja.
Dica Prática: Considere utilizar cartões de crédito virtuais, disponíveis em muitos bancos e aplicativos financeiros brasileiros, para compras online. Esses cartões geram um número temporário vinculado ao cartão real, limitando a exposição caso os dados sejam comprometidos em algum vazamento futuro.
Fonte: Radar Digital
Seus direitos sobre dados pessoais segundo a LGPD
A Lei Geral de Proteção de Dados (LGPD), em vigor no Brasil, estabelece direitos específicos para os cidadãos em relação ao tratamento de seus dados pessoais por empresas e organizações, oferecendo uma camada adicional de proteção legal complementar às práticas técnicas de segurança.
Entre os principais direitos garantidos pela legislação estão a possibilidade de solicitar quais dados pessoais uma empresa possui sobre você, solicitar a correção de informações incorretas, e até solicitar a exclusão completa de seus dados em determinadas circunstâncias, quando não há uma base legal que justifique a manutenção dessas informações.
Empresas que sofrem vazamentos de dados significativos são obrigadas, pela legislação, a comunicar tanto a Autoridade Nacional de Proteção de Dados quanto os titulares afetados, embora, na prática, esse processo de notificação nem sempre ocorra na velocidade ou clareza que os usuários gostariam. Acompanhar comunicados oficiais de serviços que você utiliza e verificar periodicamente se seus dados apareceram em vazamentos conhecidos, através de ferramentas especializadas disponíveis gratuitamente, ajuda a identificar rapidamente quando é necessário trocar senhas comprometidas.
Construindo uma rotina consistente de segurança digital
Proteger dados pessoais online não é uma ação única, mas um conjunto de hábitos que precisam ser mantidos consistentemente ao longo do tempo, já que novas ameaças e vulnerabilidades surgem constantemente.
Algumas práticas, quando incorporadas à rotina regular, mantêm um nível de proteção consistente:
- Revisar periodicamente as contas conectadas a serviços de terceiros, removendo acessos de aplicativos que não são mais utilizados, mas que continuam com permissão de acesso a informações pessoais.
- Manter sistemas operacionais e aplicativos atualizados, já que atualizações frequentemente corrigem vulnerabilidades de segurança recém-descobertas antes que sejam amplamente exploradas por criminosos.
- Realizar backup regular de dados importantes, garantindo que, mesmo em caso de incidente de segurança envolvendo perda de acesso a dispositivos, informações essenciais não sejam perdidas definitivamente.
- Verificar periodicamente se seus dados apareceram em vazamentos conhecidos, utilizando ferramentas confiáveis disponíveis gratuitamente que consultam bases de dados de vazamentos públicos.
Essa consistência é o que realmente diferencia uma proteção eficaz de uma simples reação pontual após um incidente já ter ocorrido, quando os danos, em muitos casos, já foram causados e são mais difíceis de reverter completamente.
Conclusão
Proteger seus dados pessoais online envolve uma combinação de práticas técnicas simples, mas consistentes: senhas fortes e únicas para cada serviço, autenticação em duas etapas ativada nas contas mais importantes, atenção redobrada a tentativas de phishing, e cuidados específicos ao utilizar redes Wi-Fi públicas ou realizar compras online.
Vale reforçar que a segurança digital não é sobre eliminar completamente todos os riscos — algo praticamente impossível considerando a sofisticação crescente de tentativas de fraude —, mas sobre reduzir significativamente sua vulnerabilidade através de hábitos consistentes que dificultam o trabalho de criminosos e limitam os danos em caso de algum incidente eventual.
Com as práticas apresentadas neste guia, você já tem uma base sólida para proteger suas informações pessoais no dia a dia digital, sem precisar de conhecimento técnico avançado ou investimentos significativos. Comece implementando a autenticação em duas etapas nas suas contas principais, já que costuma trazer o ganho de proteção mais imediato, e compartilhe essas práticas com familiares que também possam se beneficiar dessa proteção adicional.
Perguntas Frequentes
Como saber se meus dados pessoais já vazaram na internet?
Existem ferramentas gratuitas e confiáveis, como o Have I Been Pwned, que permitem verificar se seu e-mail ou número de telefone aparece em vazamentos de dados conhecidos e catalogados publicamente. Caso seus dados apareçam em algum vazamento, o recomendado é trocar imediatamente a senha do serviço afetado e de qualquer outro serviço onde a mesma senha tenha sido reutilizada, além de ativar a autenticação em duas etapas caso ainda não esteja ativa.
Quanto tempo leva para configurar autenticação em duas etapas em todas as minhas contas?
Para as contas mais importantes, como e-mail principal, banco e redes sociais mais utilizadas, o processo completo costuma levar entre 15 e 30 minutos, considerando a configuração individual de cada serviço. Embora pareça um investimento de tempo, esse processo único oferece proteção contínua e significativa contra tentativas de acesso não autorizado nas contas configuradas.
Vale a pena pagar por um gerenciador de senhas ou as opções gratuitas são suficientes?
Para a maioria dos usuários, versões gratuitas de gerenciadores de senha confiáveis já oferecem funcionalidade suficiente para armazenar e gerar senhas seguras com segurança adequada. Versões pagas costumam adicionar recursos extras, como sincronização entre múltiplos dispositivos, armazenamento de documentos sensíveis e monitoramento de vazamentos, que podem justificar o investimento para quem utiliza muitos dispositivos diferentes ou lida com informações especialmente sensíveis.
É seguro salvar senhas diretamente no navegador?
Navegadores modernos oferecem certo nível de proteção para senhas salvas, especialmente quando o dispositivo utiliza senha de acesso ou biometria. No entanto, essa opção costuma ser menos segura do que gerenciadores de senha dedicados, que oferecem recursos adicionais de segurança e não ficam vinculados exclusivamente a um navegador específico. Para contas mais sensíveis, como banco e e-mail principal, um gerenciador dedicado é geralmente a opção mais recomendada.
O que fazer imediatamente após descobrir que fui vítima de um golpe online?
Primeiro, troque imediatamente a senha da conta afetada e de qualquer outra conta que utilize a mesma senha. Em seguida, entre em contato com o banco ou instituição financeira envolvida, caso dados bancários tenham sido comprometidos, para bloquear cartões ou transações suspeitas. Também é recomendável registrar um boletim de ocorrência, especialmente em casos envolvendo perdas financeiras, já que esse registro pode ser necessário para contestar cobranças ou solicitar reembolsos junto a instituições financeiras.
Proteger dados pessoais online exige conhecimento técnico avançado?
Não. A grande maioria das práticas mais eficazes de proteção, como criar senhas fortes, ativar autenticação em duas etapas e desconfiar de mensagens suspeitas, não exige conhecimento técnico especializado, apenas consistência na aplicação desses hábitos no dia a dia. As ferramentas atuais, como gerenciadores de senha e aplicativos autenticadores, foram desenvolvidas justamente para simplificar esse processo para usuários sem formação técnica em segurança digital.
Empresas podem ser responsabilizadas por vazamentos de dados no Brasil?
Sim, a Lei Geral de Proteção de Dados estabelece responsabilidades específicas para empresas que sofrem vazamentos, incluindo a obrigação de notificar tanto a Autoridade Nacional de Proteção de Dados quanto os titulares afetados. Dependendo da gravidade e das circunstâncias do vazamento, empresas podem ser responsabilizadas civilmente e sujeitas a sanções administrativas previstas na legislação.
Sou licenciado no eixo tecnológico e possuo formação em Segurança de Endpoints pela Cisco.
Criei o Radar Digital Brasil para compartilhar conteúdos sobre tecnologia, inteligência artificial, segurança digital, notebooks e inovação, de forma clara e acessível.
Meu objetivo é transformar informação tecnológica em conhecimento útil para o dia a dia.